
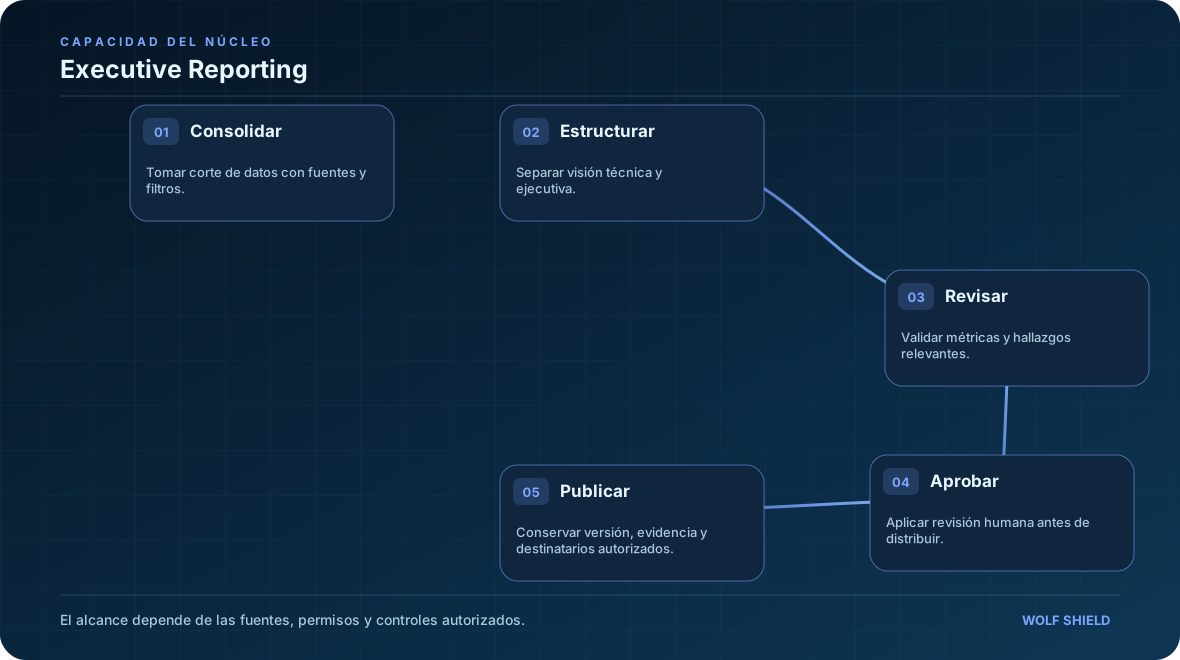
Consolidar
Tomar corte de datos con fuentes y filtros.
Los informes deben explicar decisiones, evolución y evidencia sin perder exactitud técnica.
Cybersecurity Reporting & Management Intelligence · Su cobertura se establece según las fuentes, autorizaciones e integraciones disponibles.
Conoce cómo esta capacidad aporta contexto, facilita decisiones y se relaciona con la seguridad empresarial.
Executive Reporting & Assurance es el sistema de generación de informes técnicos, operativos y ejecutivos de WOLF SHIELD.
Permite estructurar reportes con información proveniente de los módulos de seguridad, preservando fechas de corte, definiciones de métricas, referencias a fuentes, evidencia y versiones del documento.
Está diseñado para facilitar tanto la comunicación con la alta dirección como el seguimiento técnico de vulnerabilidades, controles y acciones correctivas.
Los informes deben explicar decisiones, evolución y evidencia sin perder exactitud técnica.
Selecciona una etapa para comprender qué información interviene, cómo se interpreta y qué aporta al proceso.
Tomar corte de datos con fuentes y filtros.
Este recorrido explica las funciones y relaciones de la solución; su aplicación se determina por las fuentes, permisos y alcance definidos con cada organización.
Explora cómo se conectan las fuentes, los activos, los controles y las decisiones de seguridad.
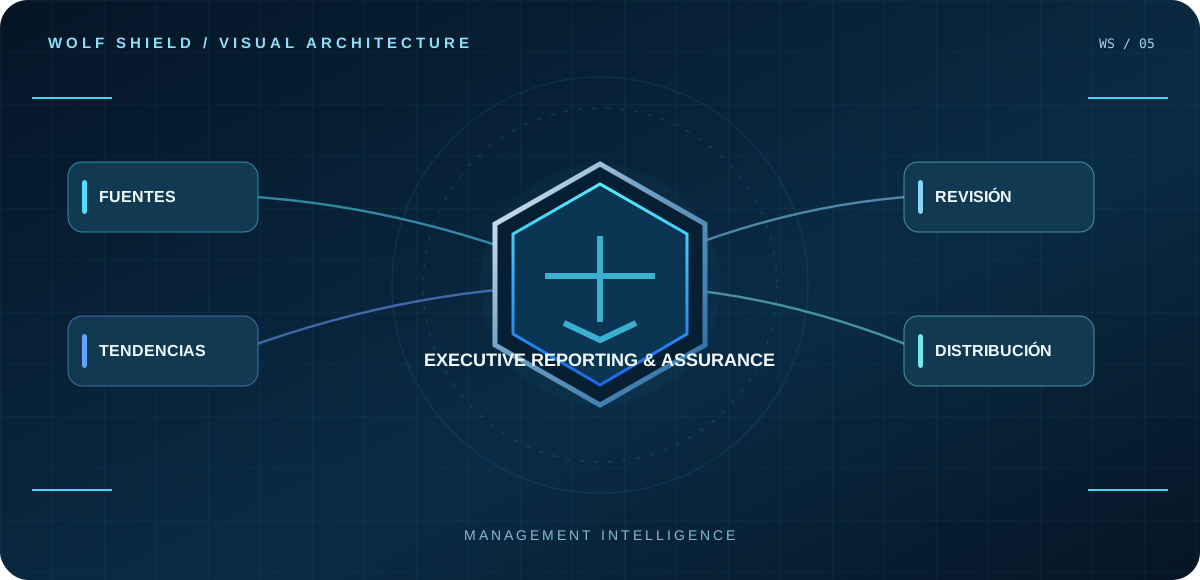
La información se relaciona con los activos y las decisiones de seguridad.
Tomar corte de datos con fuentes y filtros.
Separar visión técnica y ejecutiva.
Validar métricas y hallazgos relevantes.
Aplicar revisión humana antes de distribuir.
Conservar versión, evidencia y destinatarios autorizados.
Las funciones se aplican según la información disponible, los controles establecidos y el alcance autorizado.
Estandarizar reportes, comunicar riesgos relevantes, documentar avances, respaldar revisiones y facilitar el seguimiento periódico de la seguridad.
Cambia entre dirección, operación técnica y aseguramiento para comprender el mismo dominio.
Qué cambió, qué importa, qué decisión se requiere, quién es responsable y cuál es el próximo hito.
Anexos de activos y hallazgos, metodología, evidencias, controles, tendencias y estado de retest.
Versiones, fuentes, aprobadores, integridad, fecha de corte y referencias de evidencia por conclusión.
Lo que la capacidad necesita y lo que puede producir según alcance y fuentes autorizadas.
Ejemplo hipotético con cuatro pasos; no corresponde a resultados de un cliente ni a telemetría productiva.
Se fija el conjunto de activos, hallazgos y fechas consideradas.
Se generan vistas ejecutiva y técnica con referencias consistentes.
Un responsable confirma cifras, excepciones y hallazgos abiertos.
La versión aprobada se comparte según controles de acceso y queda trazabilidad.
Las conclusiones sólo pueden respaldarse con observaciones suficientes y controles de acceso adecuados.
Informes de postura de ciberseguridad, riesgo, vulnerabilidades, superficie de ataque, correo e identidad, WebShield, inteligencia de amenazas, AppSec, controles, evidencia, casos y operaciones.
Descubre las soluciones de ciberdefensa que mejor responden a los riesgos y objetivos de tu organización.