
Identificar
Registrar activos, propietarios, servicios, criticidad y scope firmado. Entregable: Inventario / baseline
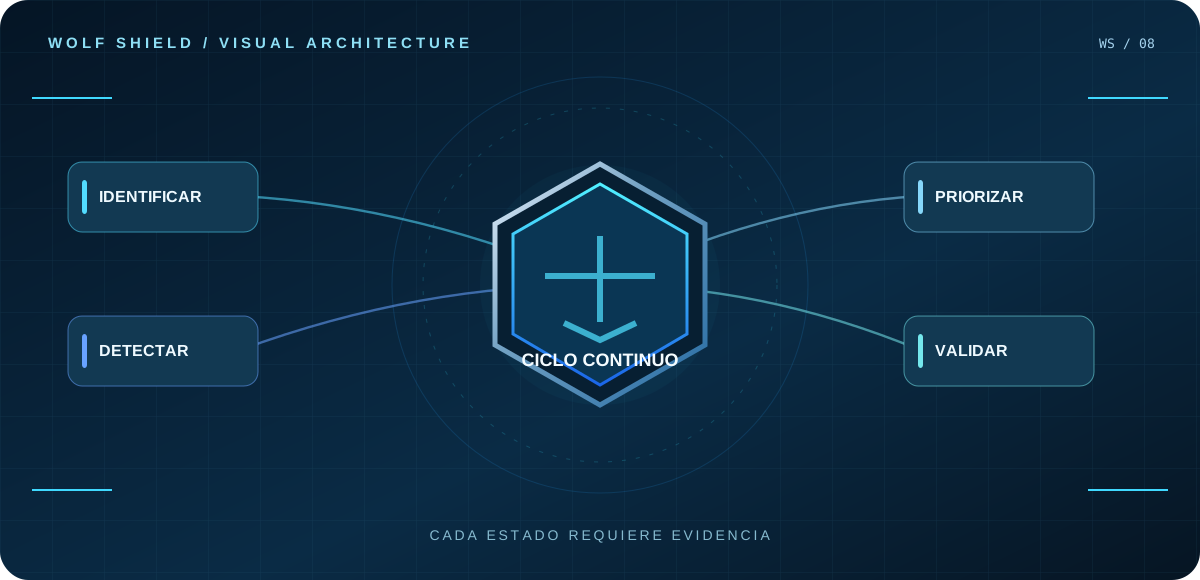
Ocho etapas y un mismo principio: cada decisión debe estar respaldada.
WOLF SHIELD transforma actividades aisladas en un ciclo documentable de visibilidad, riesgo, acción autorizada, retest y mejora continua.
Secuencia operativa documentada en la propuesta de servicio gestionado.
Registrar activos, propietarios, servicios, criticidad y scope firmado. Entregable: Inventario / baseline
Comparar configuraciones y eventos contra el estado conocido. Entregable: Observación / timestamp
Generar señales candidatas a partir de cambios y evaluaciones. Entregable: Señal / fuente
Validar técnicamente, eliminar falsos positivos y contextualizar. Entregable: Hallazgo / evidencia
Aplicar reglas deterministas con criticidad, EPSS, KEV y controles. Entregable: Prioridad / racional
Escalar según rol, criticidad y acuerdos aplicables. Entregable: Caso / responsable
Realizar retest de control aplicado, confirmando comportamiento esperado. Entregable: Prueba negativa / artefacto
Registrar riesgo residual, tendencia y oportunidades de control. Entregable: Cierre técnico / reporte
Visión de relaciones entre observación, validación, prioridad y mejora.
Ejemplo ficticio que distingue detección, control aplicado y retest de evidencia.
Se observa una condición inadecuada a partir de una fuente bajo alcance.
Se registra validación técnica y evidencia suficiente para el hallazgo.
El dueño del activo aplica o aprueba el control recomendado.
La prueba negativa demuestra que el comportamiento vulnerable ya no se reproduce.
Se preservan artefactos, riesgo residual y fecha de cierre revisada.
Que un hallazgo deje de mostrarse en un dashboard no es por sí solo evidencia de mitigación.
El cambio debe constar con responsable, fecha y autorización pertinente.
El retest confirma que la condición original ya no se reproduce.
Conservar artefactos, resultado, trazabilidad y riesgo remanente.
Descubre las soluciones de ciberdefensa que mejor responden a los riesgos y objetivos de tu organización.