
Capturar
Registrar artefacto, herramienta, alcance y fecha.
La visibilidad no basta: cada conclusión necesita procedencia, integridad y prueba de cierre.
Digital Evidence, Integrity & Technical Traceability · Su cobertura se establece según las fuentes, autorizaciones e integraciones disponibles.
Conoce cómo esta capacidad aporta contexto, facilita decisiones y se relaciona con la seguridad empresarial.
Evidence & Assurance es la capa de gestión de evidencia técnica y trazabilidad de WOLF SHIELD.
Permite organizar, preservar, relacionar y verificar artefactos asociados con observaciones, hallazgos, controles, retests, investigaciones y acciones de respuesta.
Su propósito es aportar confianza sobre la integridad y procedencia de los registros técnicos utilizados por la plataforma.
La visibilidad no basta: cada conclusión necesita procedencia, integridad y prueba de cierre.
Selecciona una etapa para comprender qué información interviene, cómo se interpreta y qué aporta al proceso.
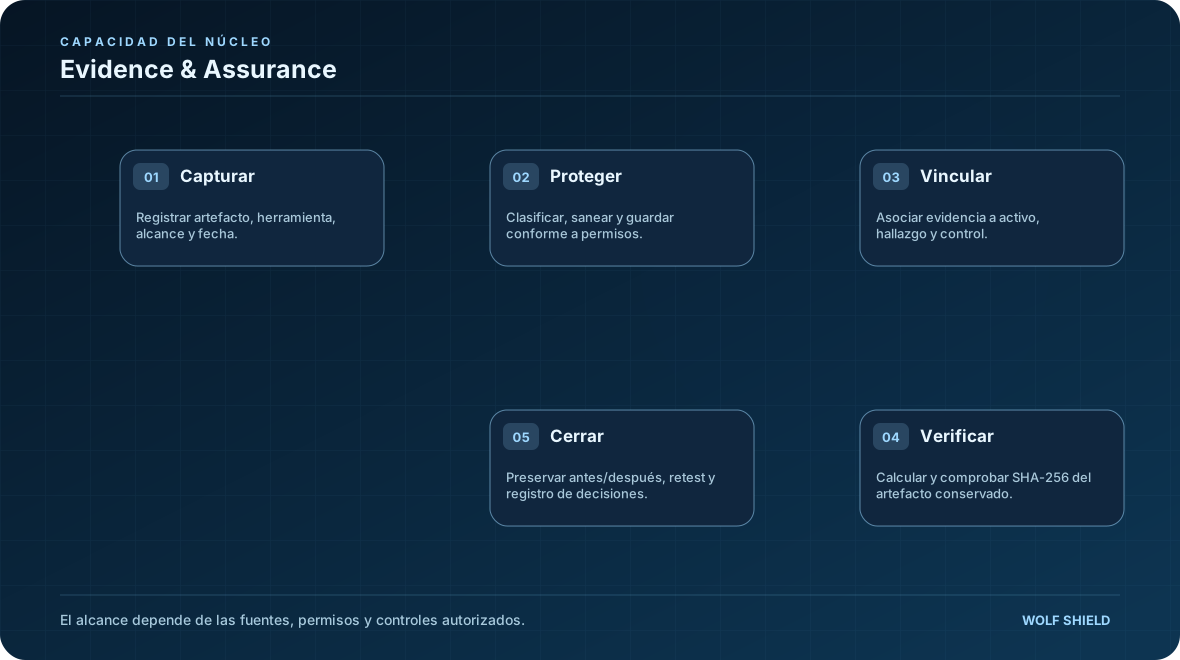
Registrar artefacto, herramienta, alcance y fecha.
Este recorrido explica las funciones y relaciones de la solución; su aplicación se determina por las fuentes, permisos y alcance definidos con cada organización.
Explora cómo se conectan las fuentes, los activos, los controles y las decisiones de seguridad.
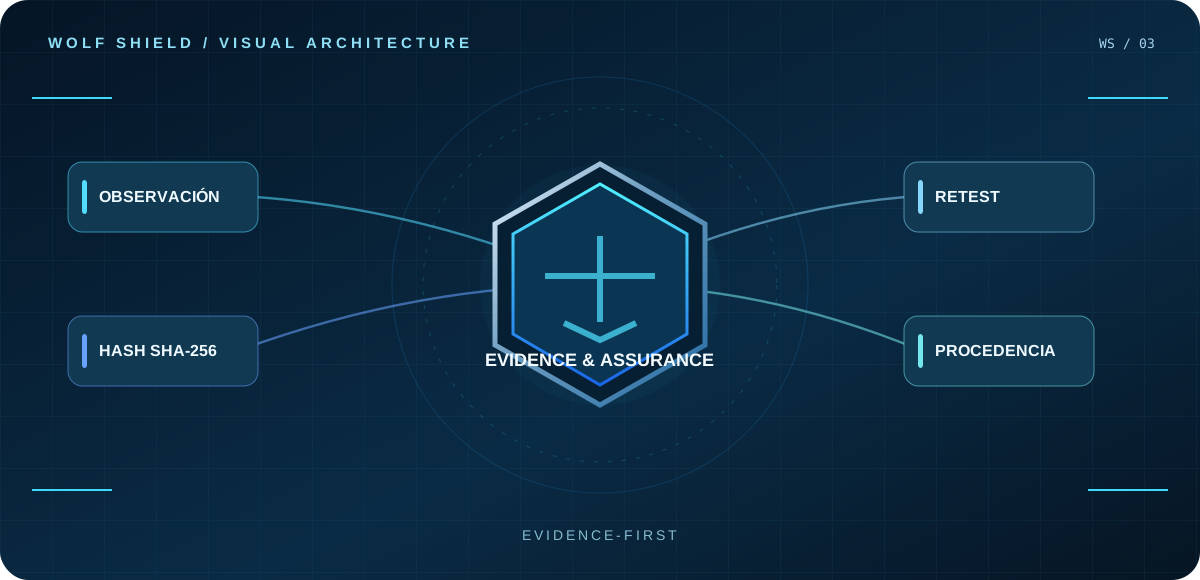
La información se relaciona con los activos y las decisiones de seguridad.
Registrar artefacto, herramienta, alcance y fecha.
Clasificar, sanear y guardar conforme a permisos.
Asociar evidencia a activo, hallazgo y control.
Calcular y comprobar SHA-256 del artefacto conservado.
Preservar antes/después, retest y registro de decisiones.
Las funciones se aplican según la información disponible, los controles establecidos y el alcance autorizado.
Preservar evidencia, mantener la trazabilidad de su origen, verificar la integridad de artefactos, respaldar procesos de revisión y facilitar paquetes de aseguramiento técnico.
Cambia entre dirección, operación técnica y aseguramiento para comprender el mismo dominio.
Comunicar hallazgos y acciones con pruebas rastreables y un expediente verificable de la mejora.
Artefactos, MIME, SHA-256, recolector, timestamp, scope, versión y evidencia comparativa del retest.
Cadena técnica de custodia, revisión de integridad, cambios, autorizaciones, versiones y retención.
Lo que la capacidad necesita y lo que puede producir según alcance y fuentes autorizadas.
Ejemplo hipotético con cuatro pasos; no corresponde a resultados de un cliente ni a telemetría productiva.
Se conserva observación inicial, alcance y evidencia sanitizada.
Se registra control aplicado, propietario y autorización.
La prueba negativa verifica el comportamiento corregido.
Se vinculan ambos artefactos y sus hashes, indicando resultado y riesgo residual.
Las conclusiones sólo pueden respaldarse con observaciones suficientes y controles de acceso adecuados.
Artefactos digitales, metadatos de procedencia, relaciones, verificaciones, historial de custodia técnica, paquetes de evidencia, retención y restricciones de acceso.
La integridad criptográfica demuestra consistencia de los artefactos conservados; no equivale por sí sola a validez legal ni confirma automáticamente la veracidad de todas las conclusiones asociadas.
Descubre las soluciones de ciberdefensa que mejor responden a los riesgos y objetivos de tu organización.