
Autorizar
Definir propietario, alcance y permiso del conector.
Conecta herramientas empresariales sin perder permisos, contexto ni gobierno de las acciones.
Enterprise Security Connectivity & Integration Fabric · Su cobertura se establece según las fuentes, autorizaciones e integraciones disponibles.
Conoce cómo esta capacidad aporta contexto, facilita decisiones y se relaciona con la seguridad empresarial.
Enterprise Integrations es la arquitectura de conectividad de WOLF SHIELD.
Facilita el intercambio controlado de información con sistemas empresariales, servicios cloud, soluciones de identidad, herramientas de seguridad, plataformas de desarrollo, sistemas de tickets y canales de comunicación.
Su diseño modular permite incorporar conectores según los proveedores, permisos y licencias disponibles en cada organización.
Conecta herramientas empresariales sin perder permisos, contexto ni gobierno de las acciones.
Selecciona una etapa para comprender qué información interviene, cómo se interpreta y qué aporta al proceso.
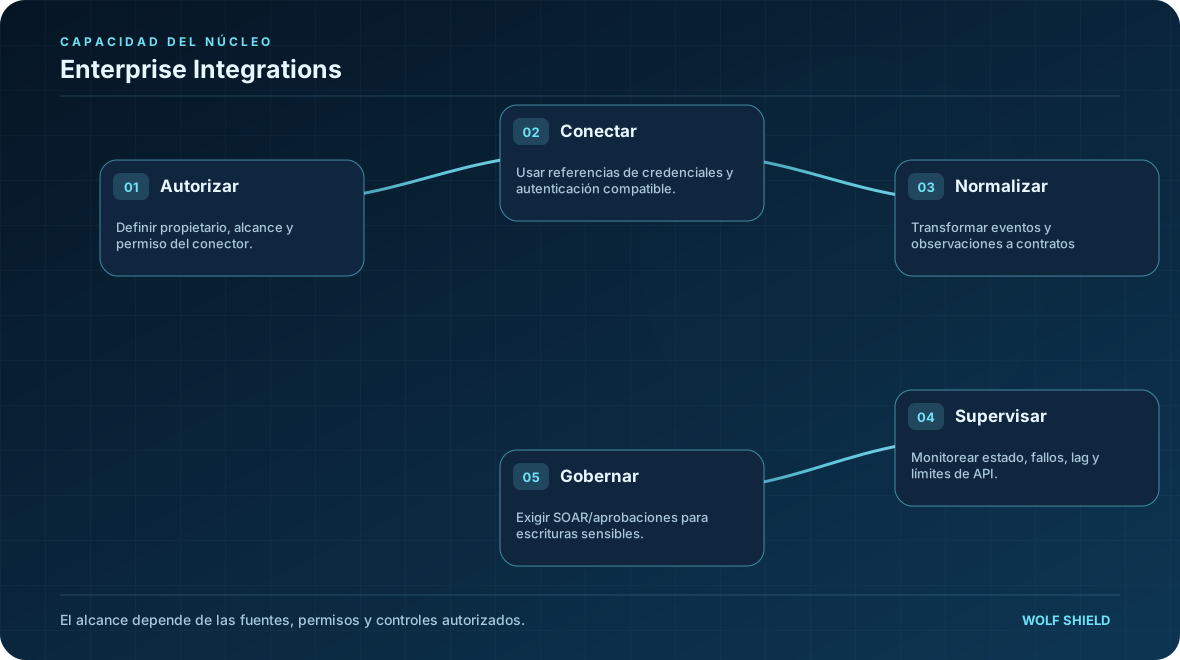
Definir propietario, alcance y permiso del conector.
Este recorrido explica las funciones y relaciones de la solución; su aplicación se determina por las fuentes, permisos y alcance definidos con cada organización.
Explora cómo se conectan las fuentes, los activos, los controles y las decisiones de seguridad.
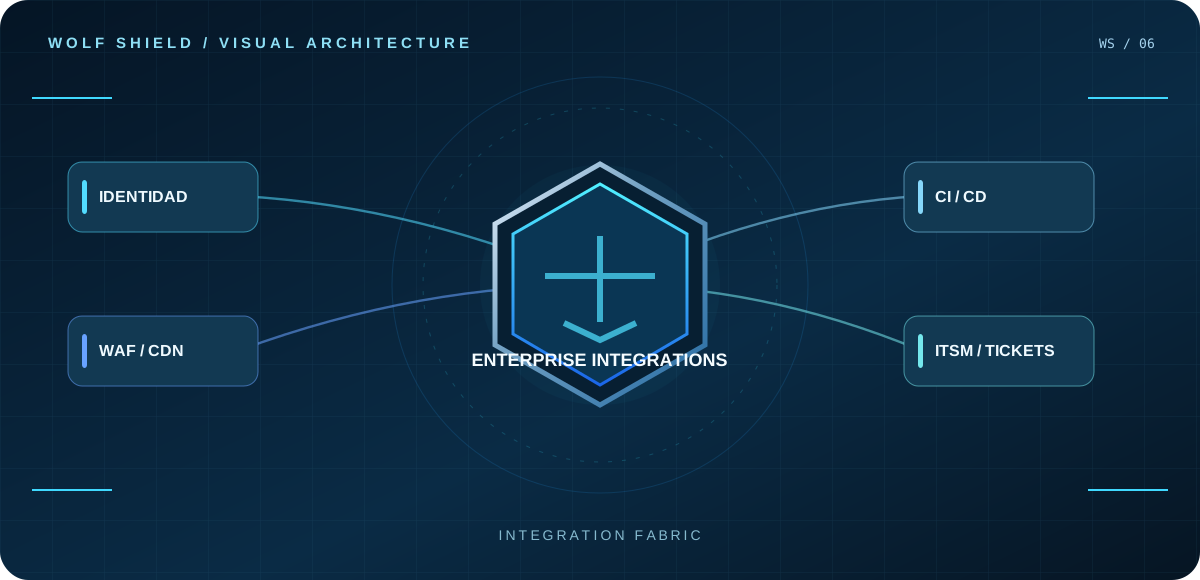
La información se relaciona con los activos y las decisiones de seguridad.
Definir propietario, alcance y permiso del conector.
Usar referencias de credenciales y autenticación compatible.
Transformar eventos y observaciones a contratos versionados.
Monitorear estado, fallos, lag y límites de API.
Exigir SOAR/aprobaciones para escrituras sensibles.
Las funciones se aplican según la información disponible, los controles establecidos y el alcance autorizado.
Integrar fuentes dispersas, mejorar la sincronización de información, facilitar flujos operativos y reducir la duplicidad de tareas sin comprometer el gobierno de seguridad.
Cambia entre dirección, operación técnica y aseguramiento para comprender el mismo dominio.
Aprovechar herramientas existentes y comprender qué cobertura aporta cada fuente, sin prometer compatibilidad universal.
Contratos de API, webhooks, scopes, rotación de credenciales, reintentos, idempotencia y observabilidad.
Registro de conectores, permisos, aprobaciones, acciones, timestamps y trazabilidad del flujo de datos.
Lo que la capacidad necesita y lo que puede producir según alcance y fuentes autorizadas.
Ejemplo hipotético con cuatro pasos; no corresponde a resultados de un cliente ni a telemetría productiva.
La organización aprueba conector y permisos mínimos.
Se normaliza el hallazgo y se prepara evento con referencias.
SOAR determina si el alta de ticket está permitida o requiere aprobación.
Se conserva identificador, estado, reintentos y evidencia de sincronización.
Las conclusiones sólo pueden respaldarse con observaciones suficientes y controles de acceso adecuados.
Conectividad mediante APIs, autenticación empresarial, sincronización, webhooks, intercambio de eventos, normalización de registros y operaciones externas autorizadas.
La compatibilidad real y las capacidades de lectura o escritura dependen del conector, la versión, las licencias y los permisos concedidos.
Descubre las soluciones de ciberdefensa que mejor responden a los riesgos y objetivos de tu organización.