Wolf AI Security Operations integra capacidades de inteligencia artificial en los procesos de análisis e investigación de WOLF SHIELD.
Utiliza información estructurada, contexto de seguridad y fuentes autorizadas para asistir a los analistas en la interpretación de hallazgos, evaluación de relaciones, comprensión del riesgo, identificación de vacíos de evidencia y elaboración de recomendaciones técnicas.
La IA funciona como asistente de investigación y apoyo a decisiones, no como autoridad autónoma para modificar infraestructura empresarial.
01
Volumen de contexto
Hallazgos dispersos entre múltiples herramientas, activos y evidencias.
02
Análisis difícil de explicar
Necesidad de comunicar diferencias entre hechos, hipótesis y recomendaciones.
03
Automatización insegura
Modelos y agentes que nunca deben alterar políticas o infraestructura fuera del alcance autorizado.
EXPLORAR LA SOLUCIÓN
Conoce cómo se conecta cada función.
Selecciona una etapa para comprender qué información interviene, cómo se interpreta y qué aporta al proceso.
FLUJO FUNCIONAL · INTELIGENCIAWOLF SHIELD
ETAPA SELECCIONADA 01 / 06
Consulta y rol
Autorización, tenant y alcance
↗Las verificaciones y acciones dependen del alcance y de las autorizaciones acordadas.
01 — 06
Este recorrido explica las funciones y relaciones de la solución; su aplicación se determina por las fuentes, permisos y alcance definidos con cada organización.
PROTECCIÓN CONECTADA
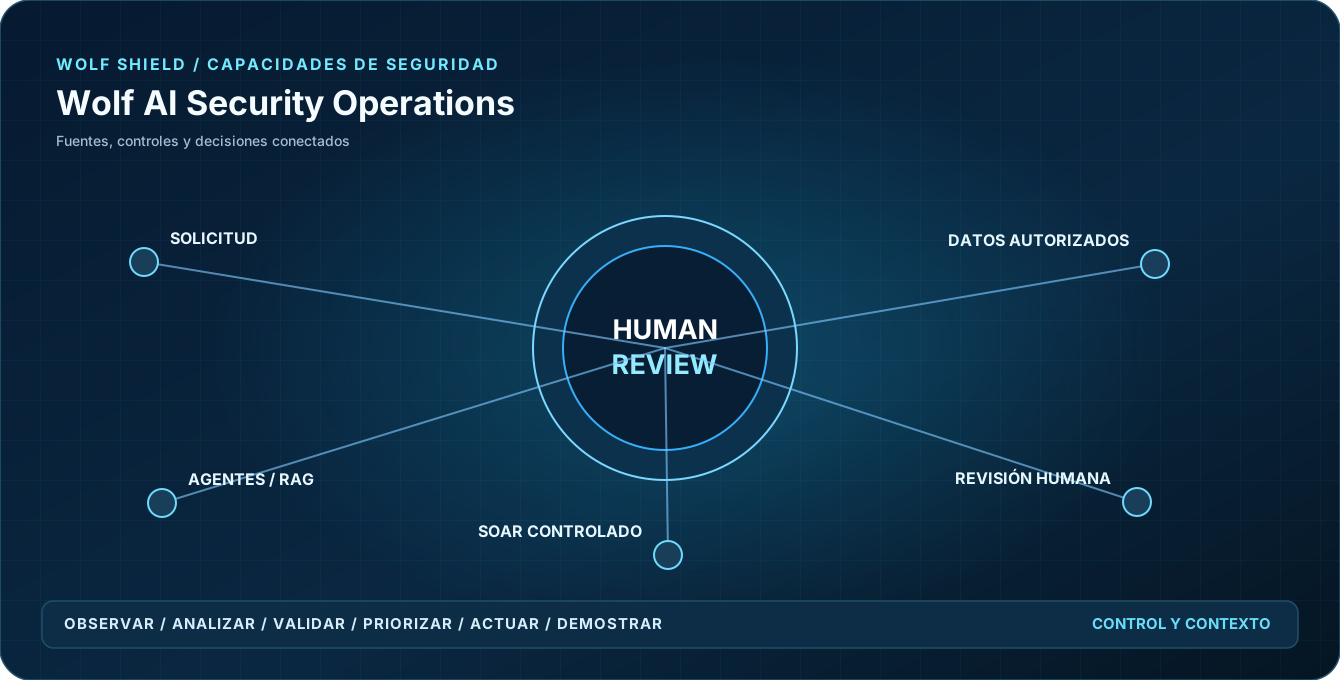
Cómo se relacionan los controles y la información
CÓMO SE CONECTA LA PROTECCIÓNAI-Powered Security Analysis & Decision Support
ARQUITECTURA FUNCIONAL
Comprende las relaciones entre las fuentes, los controles y las decisiones que ayuda a coordinar esta solución.
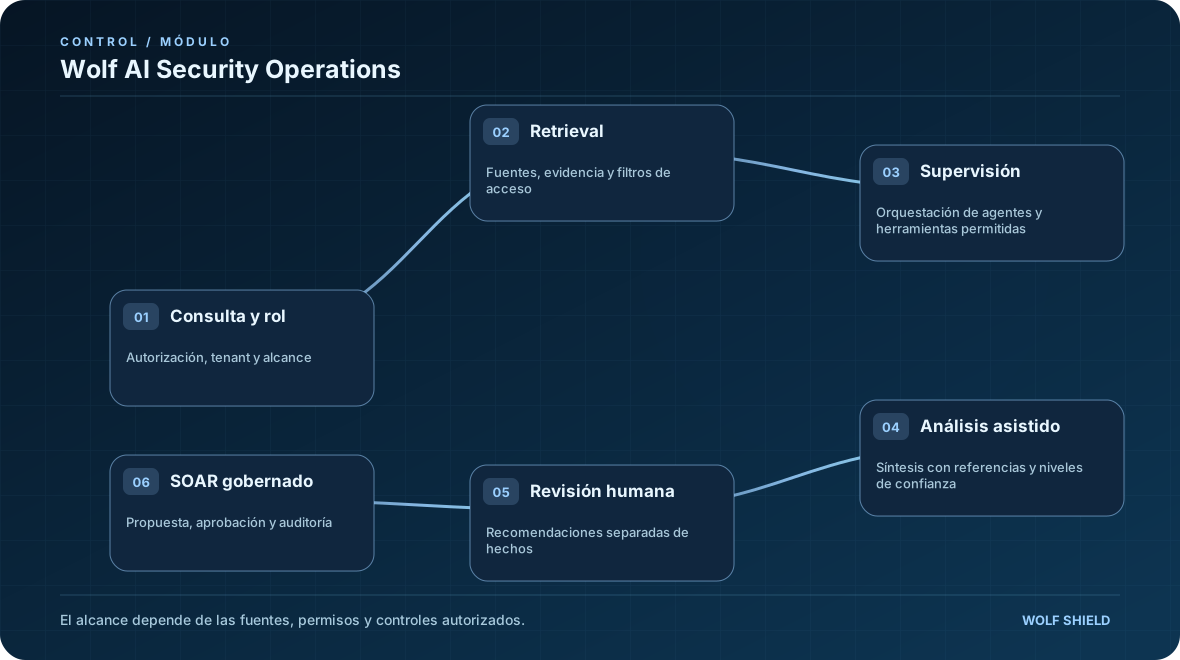
DE LA DETECCIÓN A UNA DECISIÓN SUSTENTADA
FLUJO OPERATIVO
Del dato inicial a una acción verificable
01
Consulta y rol
Autorización, tenant y alcance
02
Retrieval
Fuentes, evidencia y filtros de acceso
03
Supervisión
Orquestación de agentes y herramientas permitidas
04
Análisis asistido
Síntesis con referencias y niveles de confianza
05
Revisión humana
Recomendaciones separadas de hechos
06
SOAR gobernado
Propuesta, aprobación y auditoría
FUNCIONES DE SEGURIDAD
Objetivos, beneficios y capacidades técnicas
Objetivos del módulo
Facilitar el análisis de información técnica compleja.
Apoyar investigaciones mediante contexto de activos, riesgos y evidencia.
Explicar hallazgos y prioridades en lenguaje comprensible.
Sugerir estrategias de investigación y remediación.
Preparar propuestas que puedan evaluarse mediante procesos controlados.
Beneficios para la organización
Análisis más accesible: convierte información técnica en explicaciones estructuradas.
Mayor productividad: ayuda a reducir el esfuerzo dedicado a recopilar y organizar contexto.
Investigaciones enriquecidas: conecta hallazgos, amenazas y evidencia.
Apoyo ejecutivo: facilita comunicar implicaciones técnicas sin perder trazabilidad.
Decisiones supervisadas: mantiene las recomendaciones separadas de las acciones autorizadas.
ESPECIFICACIÓN FUNCIONAL
Características principales
Funciones orientadas a proteger activos, investigar riesgos y respaldar decisiones de seguridad.
Asistente conversacional especializado en ciberseguridad.
Análisis contextual de vulnerabilidades.
Explicación de factores de riesgo.
Apoyo al triaje de casos.
Análisis de relaciones entre activos y hallazgos.
Identificación de vacíos de información y evidencia.
Recomendaciones de remediación.
Resúmenes técnicos y ejecutivos.
Referencias a fuentes y evidencia consultada.
Distinción entre hechos, inferencias e hipótesis.
Arquitectura adaptable a modelos privados o proveedores autorizados.
Generación de propuestas de acciones sujetas a Wolf SOAR.
Controles contra acceso indebido y ejecución autónoma.
CASO DE USO INTERACTIVO
Cómo se aplica en una situación de seguridad
EJEMPLO DE APLICACIÓN
Un analista solicita resumir un hallazgo complejo
Conoce cómo se relacionan los hallazgos, las evidencias y las decisiones dentro de una investigación.
PASO 01 / EJEMPLO DE APLICACIÓN
Contexto seguro
El sistema filtra fuentes y evidencias según el rol y la organización.
PASO 02 / EJEMPLO DE APLICACIÓN
Síntesis
El asistente distingue datos documentados, inferencias e información faltante.
PASO 03 / EJEMPLO DE APLICACIÓN
Revisión
Un analista confirma impacto, priorización determinista y pertinencia de la recomendación.
PASO 04 / EJEMPLO DE APLICACIÓN
Propuesta
La recomendación puede generar una tarea o propuesta SOAR, nunca un cambio autónomo de alto impacto.
COBERTURA Y GOBIERNO
Qué cubre, qué necesita y dónde están los límites
Comprende análisis de activos, vulnerabilidades, riesgos, casos, inteligencia de amenazas, evidencia y propuestas de remediación, según los modelos y fuentes configurados.
El acceso a información sensible y el uso de modelos externos dependen de las políticas de privacidad, permisos y residencia de datos aplicables.
Fuentes y entradas autorizadas
Activos, hallazgos, controles y retests
Fuentes CTI permitidas
Políticas, runbooks y permisos
Registros de evidencia y contexto
Resultados y artefactos esperados
Resúmenes con procedencia
Hipótesis y vacíos de evidencia
Recomendaciones sujetas a revisión
Propuestas gobernadas para SOAR
LÍMITES Y CONDICIONES DE USO
La IA no determina por sí misma la severidad primaria ni reemplaza al motor de riesgo determinista.
Los accesos deben filtrarse por tenant, clasificación y permisos antes del retrieval.
Los contenidos externos son no confiables y requieren protección frente a prompt injection y fuga de secretos.
CAPACIDADES COMPLEMENTARIAS
Conexiones dentro de WOLF SHIELD
Los resultados pueden relacionarse con componentes del núcleo común mediante integraciones y permisos definidos. No significa que cada conector esté habilitado en todas las instalaciones.
No. Su rol documentado es de apoyo al análisis; las acciones sensibles se someten a políticas y aprobaciones.
¿La IA puede inventar severidad o evidencia?+
No debe hacerlo. La severidad se calcula de forma determinista y los hechos deben enlazar fuentes verificables.
¿Se envían secretos a modelos externos?+
El diseño exige controles de autorización, minimización de datos y residencia/privacidad conforme a la configuración contratada.
Transparencia funcional. Descubre cómo esta solución contribuye a fortalecer la seguridad de tu organización. Las funciones, integraciones y cobertura disponibles se determinan conforme al alcance y las autorizaciones de cada organización.
CAPACIDAD DE DEFENSA CONTINUA
Más contexto para decidir. Más evidencia para verificar.
Descubre las soluciones de ciberdefensa que mejor responden a los riesgos y objetivos de tu organización.

 INTELIGENCIA ARTIFICIAL SUPERVISADA ·