
Recibir
Ingresar hallazgos validados y datos de activos.
Una prioridad no es una etiqueta: es una decisión explicable a partir de señales verificadas.
Cyber Risk Assessment & Prioritization · Su cobertura se establece según las fuentes, autorizaciones e integraciones disponibles.
Conoce cómo esta capacidad aporta contexto, facilita decisiones y se relaciona con la seguridad empresarial.
Risk Intelligence constituye el motor de evaluación y priorización de riesgos de WOLF SHIELD.
Combina hallazgos, características de exposición, criticidad de activos, inteligencia de amenazas y estado verificado de los controles para generar evaluaciones estructuradas, explicables y reproducibles.
Distingue la severidad técnica del hallazgo, el riesgo inherente, el riesgo residual y la prioridad de atención.
Una prioridad no es una etiqueta: es una decisión explicable a partir de señales verificadas.
Selecciona una etapa para comprender qué información interviene, cómo se interpreta y qué aporta al proceso.
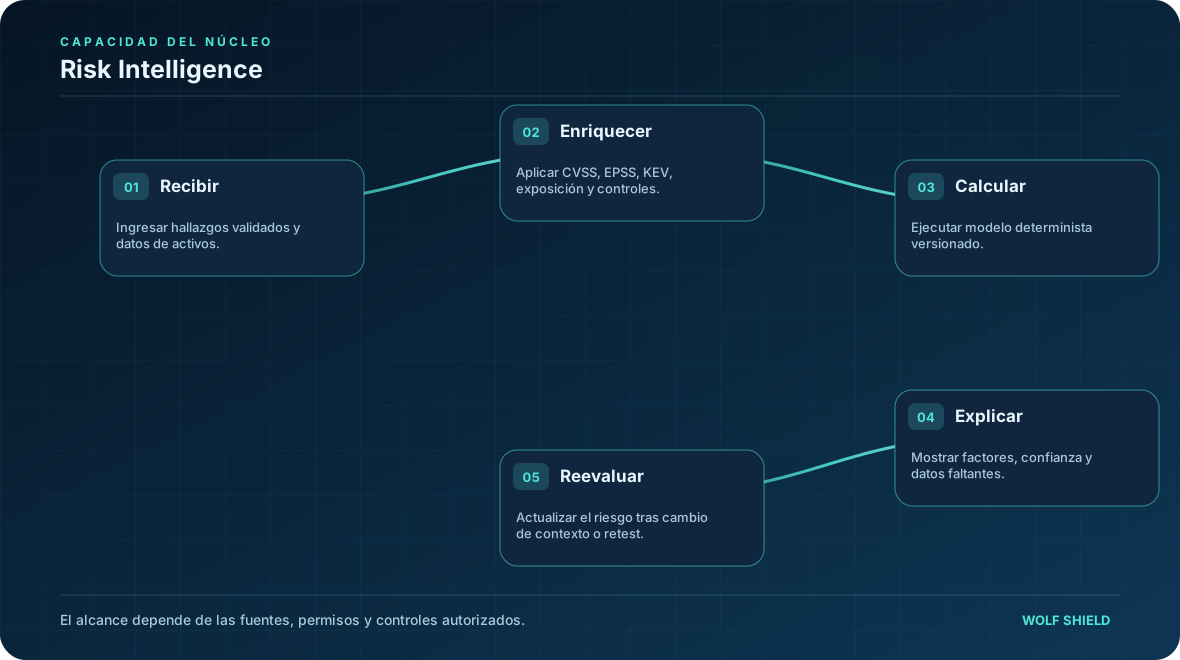
Ingresar hallazgos validados y datos de activos.
Este recorrido explica las funciones y relaciones de la solución; su aplicación se determina por las fuentes, permisos y alcance definidos con cada organización.
Explora cómo se conectan las fuentes, los activos, los controles y las decisiones de seguridad.
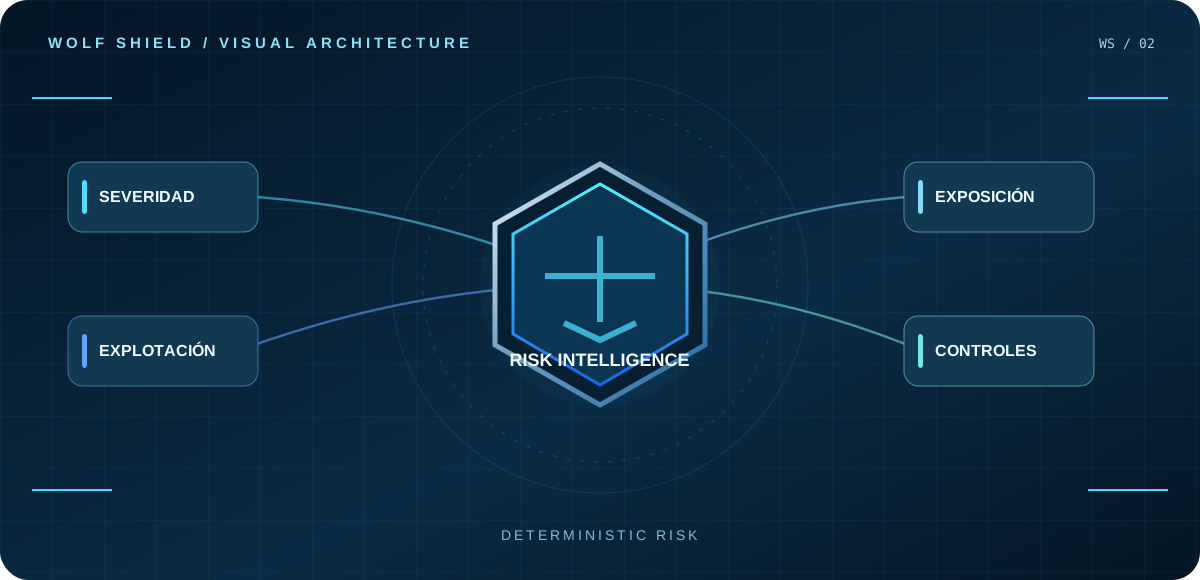
La información se relaciona con los activos y las decisiones de seguridad.
Ingresar hallazgos validados y datos de activos.
Aplicar CVSS, EPSS, KEV, exposición y controles.
Ejecutar modelo determinista versionado.
Mostrar factores, confianza y datos faltantes.
Actualizar el riesgo tras cambio de contexto o retest.
Las funciones se aplican según la información disponible, los controles establecidos y el alcance autorizado.
Proporcionar una metodología consistente de evaluación, destacar riesgos relevantes, facilitar decisiones de tratamiento y explicar los factores que sustentan cada prioridad.
Cambia entre dirección, operación técnica y aseguramiento para comprender el mismo dominio.
Decidir qué tratar primero por efecto esperado en el negocio y riesgo residual, no únicamente por CVSS.
Modelo determinista reproducible con parámetros versionados, señales de explotación y controles compensatorios.
Justificación del score, factores, versión de reglas, fecha de corte y documentación de aceptación o retest.
Lo que la capacidad necesita y lo que puede producir según alcance y fuentes autorizadas.
Ejemplo hipotético con cuatro pasos; no corresponde a resultados de un cliente ni a telemetría productiva.
Se recibe hallazgo confirmado ligado a un activo y evidencia.
Se incorporan exposición pública, importancia del sistema, KEV/EPSS y controles demostrados.
El modelo explica la prioridad, sin asignar un puntaje inventado en el ejemplo.
Tras una corrección y retest, se documenta el riesgo residual y el cambio de prioridad.
Las conclusiones sólo pueden respaldarse con observaciones suficientes y controles de acceso adecuados.
Evaluación de activos, hallazgos, controles y exposiciones mediante modelos determinísticos versionados, utilizando exclusivamente información disponible y verificable.
Descubre las soluciones de ciberdefensa que mejor responden a los riesgos y objetivos de tu organización.