WOLF SHIELD — Continuous Cyber DefenseSolicitar demostración ↗
INTELIGENCIA APLICADA ·

Wolf Threat Intelligence

Menos ruido. Más inteligencia relevante para tus activos.

Correlaciona avisos, CVE, CISA KEV, EPSS, indicadores y contexto de proveedores con tecnologías observadas y riesgos priorizados.

CVE / advisoryCISA KEVEPSSActivo + exposición
WOLF SHIELD / ARCHITECTUREAMENAZAS
Relación funcional de Wolf Threat Intelligence
PROPÓSITO Y CONTEXTO

Qué es y qué problemas ayuda a resolver

Wolf Threat Intelligence es el módulo de inteligencia de amenazas y vulnerabilidades de WOLF SHIELD.

Integra información de fuentes especializadas para enriquecer los hallazgos de seguridad con contexto sobre vulnerabilidades conocidas, explotación reportada, probabilidad de explotación, indicadores de compromiso y alertas de fabricantes.

En lugar de mostrar únicamente noticias o listados de CVE, busca responder una pregunta fundamental: ¿qué información sobre amenazas es relevante para los activos y exposiciones de mi organización?

01

Alertas genéricas

Miles de avisos sin relación confirmada con los sistemas reales de la organización.
02

Explotación emergente

Nuevas vulnerabilidades que demandan revisión de activos y controles.

03

Confianza insuficiente

Fingerprints no confirmados que pueden conducir a conclusiones incorrectas.

EXPLORAR LA SOLUCIÓN

Conoce cómo se conecta cada función.

Selecciona una etapa para comprender qué información interviene, cómo se interpreta y qué aporta al proceso.

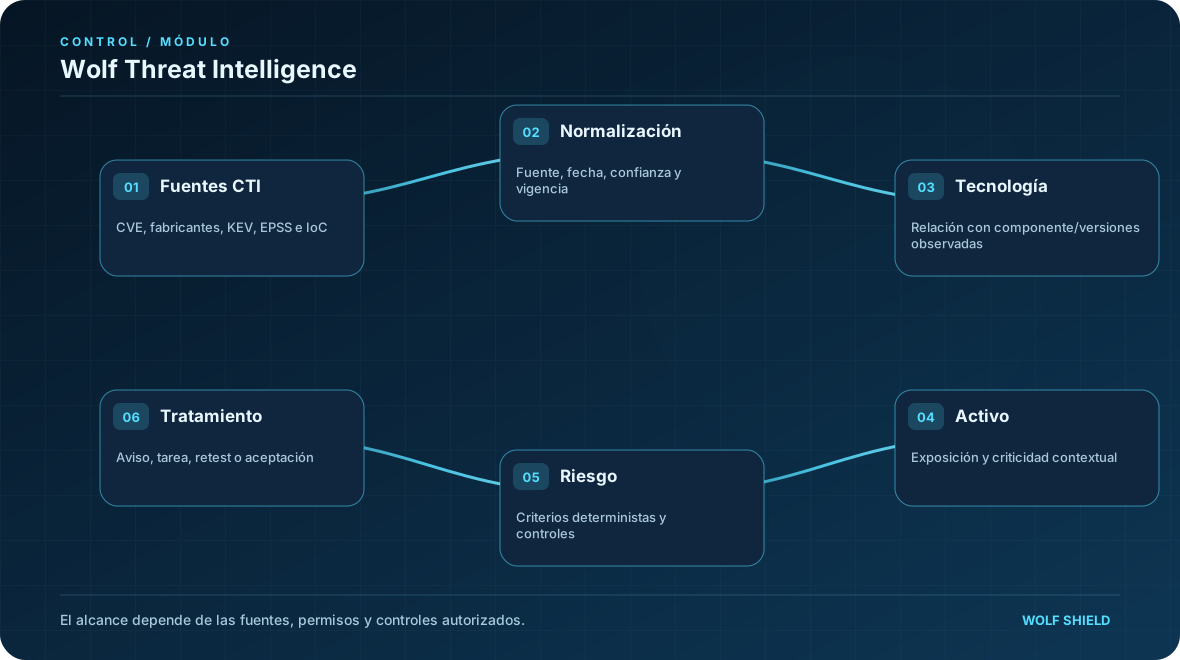
FLUJO FUNCIONAL · AMENAZASWOLF SHIELD
Diagrama funcional de Wolf Threat Intelligence
ETAPA SELECCIONADA 01 / 06

Fuentes CTI

CVE, fabricantes, KEV, EPSS e IoC

↗Las verificaciones y acciones dependen del alcance y de las autorizaciones acordadas.
01 — 06

Este recorrido explica las funciones y relaciones de la solución; su aplicación se determina por las fuentes, permisos y alcance definidos con cada organización.
PROTECCIÓN CONECTADA

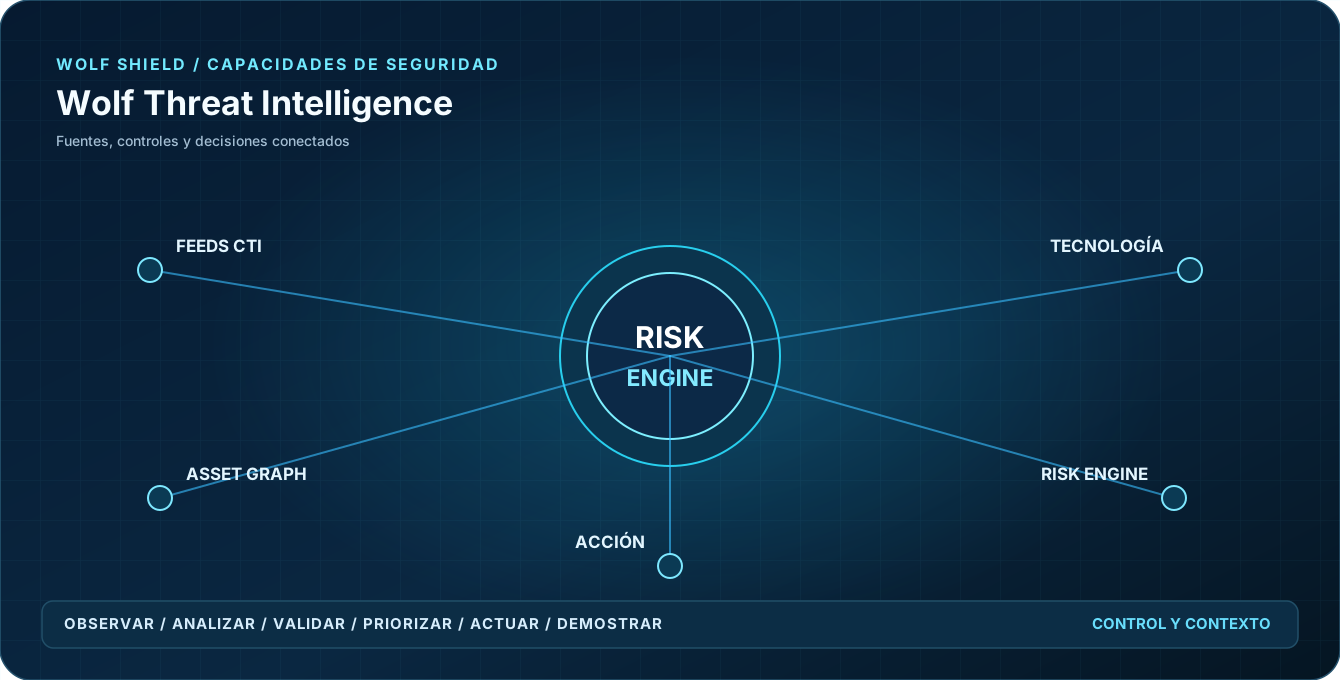
Cómo se relacionan los controles y la información

CÓMO SE CONECTA LA PROTECCIÓNCyber Threat & Vulnerability Intelligence
ARQUITECTURA FUNCIONAL
Arquitectura y relaciones funcionales de Wolf Threat Intelligence

Comprende las relaciones entre las fuentes, los controles y las decisiones que ayuda a coordinar esta solución.

DE LA DETECCIÓN A UNA DECISIÓN SUSTENTADA
FLUJO OPERATIVO

Del dato inicial a una acción verificable

01

Fuentes CTI

CVE, fabricantes, KEV, EPSS e IoC

02

Normalización

Fuente, fecha, confianza y vigencia

03

Tecnología

Relación con componente/versiones observadas

04

Activo

Exposición y criticidad contextual

05

Riesgo

Criterios deterministas y controles

06

Tratamiento

Aviso, tarea, retest o aceptación

FUNCIONES DE SEGURIDAD

Objetivos, beneficios y capacidades técnicas

Objetivos del módulo

  • Incorporar inteligencia externa confiable al análisis de seguridad.
  • Correlacionar vulnerabilidades con activos y tecnologías observadas.
  • Identificar amenazas y avisos relevantes para la organización.
  • Apoyar la priorización de hallazgos mediante contexto verificable.
  • Facilitar investigaciones con fuentes, fechas y niveles de confianza.

Beneficios para la organización

  • Mejores decisiones: proporciona contexto adicional para priorizar riesgos.
  • Menos información irrelevante: concentra la atención en amenazas relacionadas con la organización.
  • Mayor anticipación: facilita evaluar la relevancia de nuevas vulnerabilidades.
  • Análisis fundamentado: preserva la procedencia y vigencia de la inteligencia utilizada.
  • Respuesta informada: aporta contexto a investigaciones y propuestas de respuesta.
ESPECIFICACIÓN FUNCIONAL

Características principales

Funciones orientadas a proteger activos, investigar riesgos y respaldar decisiones de seguridad.

  • Integración de fuentes de inteligencia de vulnerabilidades.
  • Correlación de CVE con activos y tecnologías.
  • Contextualización de vulnerabilidades incluidas en CISA KEV.
  • Seguimiento de EPSS e historial temporal.
  • Incorporación de avisos de fabricantes.
  • Gestión de indicadores de compromiso.
  • Soporte arquitectónico para STIX/TAXII y fuentes compatibles.
  • Evaluación de relevancia y vigencia de inteligencia.
  • Correlación con hallazgos, activos y casos.
  • Preservación de fuentes, confianza y restricciones de distribución.
  • Integración con Risk Intelligence, SOAR y AI Security Operations.
CASO DE USO INTERACTIVO

Cómo se aplica en una situación de seguridad

EJEMPLO DE APLICACIÓN

Se incorpora una CVE explotada al catálogo KEV

Conoce cómo se relacionan los hallazgos, las evidencias y las decisiones dentro de una investigación.

PASO 01 / EJEMPLO DE APLICACIÓN

Ingesta

La fuente confiable anuncia la incorporación de una vulnerabilidad a KEV.

COBERTURA Y GOBIERNO

Qué cubre, qué necesita y dónde están los límites

Incluye CVE, datos CVSS, catálogo CISA KEV, EPSS, avisos de fabricantes, indicadores de compromiso y fuentes CTI compatibles.

También contempla casos de exposición digital de marca o credenciales a nivel de metadatos, bajo controles de privacidad y licenciamiento.

La presencia de una vulnerabilidad en KEV o de un indicador en una fuente externa no constituye por sí sola evidencia de compromiso de la organización.

Fuentes y entradas autorizadas

  • CVE/CVSS, KEV, EPSS
  • Avisos y boletines de fabricantes
  • Indicadores con procedencia y confianza
  • Inventario y versiones confirmadas

Resultados y artefactos esperados

  • Inteligencia relevante por activo
  • Relaciones amenaza-tecnología-exposición
  • Alertas con contexto de explotación
  • Acciones de revisión y remediación
LÍMITES Y CONDICIONES DE USO
  • Un IoC o noticia sobre explotación no demuestra compromiso de la organización.
  • Tecnología inferida, versión observada y versión confirmada son grados de confianza diferentes.
  • La distribución de inteligencia respeta licencias, permisos y políticas de privacidad.
CAPACIDADES COMPLEMENTARIAS

Conexiones dentro de WOLF SHIELD

Los resultados pueden relacionarse con componentes del núcleo común mediante integraciones y permisos definidos. No significa que cada conector esté habilitado en todas las instalaciones.

ACLARACIONES DE ALCANCE

Preguntas técnicas frecuentes

¿Detecta automáticamente un compromiso?

No. Los indicadores externos aportan contexto; confirmar compromiso requiere telemetría y validación adicional.

¿Todo CVE se convierte en hallazgo crítico?

No. La priorización depende de la condición técnica confirmada, exposición, activo, explotación, controles y evidencia.

¿Qué fuentes utiliza?

La arquitectura contempla CVE/CVSS, CISA KEV, EPSS, fabricantes y fuentes CTI compatibles y autorizadas.

Transparencia funcional. Descubre cómo esta solución contribuye a fortalecer la seguridad de tu organización. Las funciones, integraciones y cobertura disponibles se determinan conforme al alcance y las autorizaciones de cada organización.
CAPACIDAD DE DEFENSA CONTINUA

Más contexto para decidir.
Más evidencia para verificar.

Descubre las soluciones de ciberdefensa que mejor responden a los riesgos y objetivos de tu organización.

Solicitar una conversación