Conoce qué está expuesto
Descubre activos y variaciones dentro del alcance definido, relacionando cada observación con sus fuentes.
Explora cómo WOLF SHIELD relaciona superficie de ataque, amenazas, activos, riesgos, respuesta y evidencia bajo una visión operativa coherente.
Desde el descubrimiento hasta el retest: cada señal conserva su contexto y cada decisión puede relacionarse con el activo, la fuente y el control correspondiente.
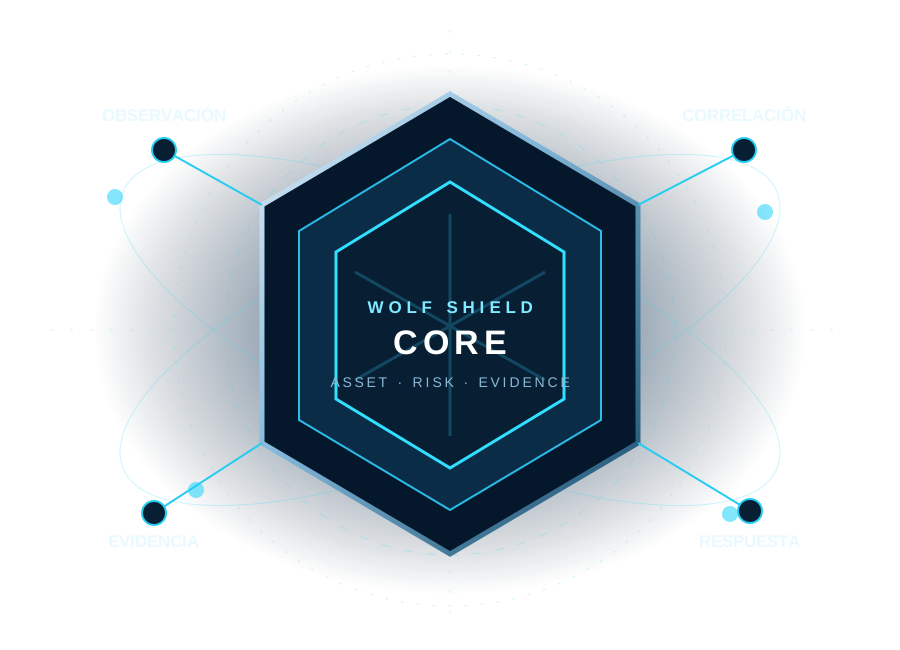
El valor de una defensa continua depende de conservar la relación entre lo observado, el activo afectado, el contexto de riesgo, la respuesta autorizada y la evidencia de verificación.
Descubre activos y variaciones dentro del alcance definido, relacionando cada observación con sus fuentes.
Correlaciona vulnerabilidades, información de amenazas, criticidad y controles disponibles.
Coordina el tratamiento según autorizaciones y comprueba las correcciones con resultados reproducibles.
Selecciona un componente para explorar la información que utiliza, los resultados que produce y sus conexiones con el resto del ecosistema.
 WOLF SHIELD COREACTIVOS · HALLAZGOS · RIESGO · EVIDENCIA
No encontramos componentes con esa búsqueda. Prueba con “activos”, “riesgo”, “evidencia” o “SOAR”.
Módulos especializados Capacidades integradas Relación funcional documentada
Descubrimiento e inventario de exposición externa, cambios de activos y servicios observables.
Consultar solución completaDominios, subdominios, servicios, certificados y relaciones dentro del alcance.
Activos y cambios normalizados; observaciones para validación y priorización.
Descubrimiento pasivo y validaciones activas únicamente en objetivos autorizados.
El modelo organiza observación, normalización, análisis y coordinación sin confundir la captura de señales con una vulnerabilidad confirmada o una acción autorizada.
Identificación de activos, postura técnica y cambios procedentes de fuentes y verificaciones permitidas.
Asociación con activos, propietarios, relaciones, procedencia de los datos y nivel de confianza.
Validación técnica, prioridad explicable y respaldo de decisiones, tratamiento y comprobación.
Coordinación de casos, automatizaciones gobernadas, supervisión y reportes para responsables.
Los procesos mantienen una relación verificable entre la fuente de una observación, la decisión tomada, su responsable y el criterio técnico de cierre.
Explora escenarios explicativos de extremo a extremo. Cada recorrido describe responsabilidades y evidencia, sin utilizar información real de clientes.
Se observa un servicio publicado y se vincula al activo dentro del alcance autorizado.
Recorridos ilustrativos basados en el modelo funcional; no constituyen datos de monitoreo en vivo ni un compromiso contractual de cobertura.
La arquitectura contempla límites operativos para que la búsqueda de mayor cobertura no implique actuaciones no autorizadas o conclusiones sin sustento.
Los controles activos respetan las ventanas, perfiles, activos y técnicas aprobadas.
El riesgo se determina mediante reglas y contexto verificable; la IA puede asistir al análisis.
Las acciones sensibles requieren aprobación salvo aquellas preautorizadas expresamente.
Una mitigación se documenta con control aplicado, retest y evidencia de resultado.
La plataforma base integra visibilidad de exposición, postura, riesgo, inteligencia y coordinación. La telemetría interna y las operaciones SIEM/XDR corresponden a la ampliación WolfSOC y a los acuerdos específicos del servicio.
Descubre cómo un modelo de defensa continua puede adaptarse a la tecnología, los riesgos y las responsabilidades de tu organización.
Solicitar demostración ↗