Wolf WebShield es el módulo de supervisión, evaluación y gobierno de la seguridad de aplicaciones web y servicios publicados a Internet.
Permite analizar configuraciones de protección web, identificar debilidades en controles HTTP/TLS y, mediante conectores autorizados, obtener visibilidad sobre soluciones WAF, CDN y otros componentes de protección perimetral.
Wolf WebShield no pretende sustituir a los WAF empresariales existentes; busca proporcionar una capa de gobierno, contexto y coordinación sobre sus controles y eventos de seguridad.
01
Protección inconsistente
Configuraciones TLS, cabeceras, cookies o CORS con desviaciones de baseline.
02
Origen expuesto
Rutas administrativas, servicios o accesos de origen que requieren controles adicionales.
03
Control no validado
La presencia de un WAF no prueba por sí sola su eficacia frente a vectores concretos.
EXPLORAR LA SOLUCIÓN
Conoce cómo se conecta cada función.
Selecciona una etapa para comprender qué información interviene, cómo se interpreta y qué aporta al proceso.
FLUJO FUNCIONAL · WEBWOLF SHIELD
ETAPA SELECCIONADA 01 / 06
Solicitud segura
Perfil y vector de prueba autorizado
↗Las verificaciones y acciones dependen del alcance y de las autorizaciones acordadas.
01 — 06
Este recorrido explica las funciones y relaciones de la solución; su aplicación se determina por las fuentes, permisos y alcance definidos con cada organización.
PROTECCIÓN CONECTADA
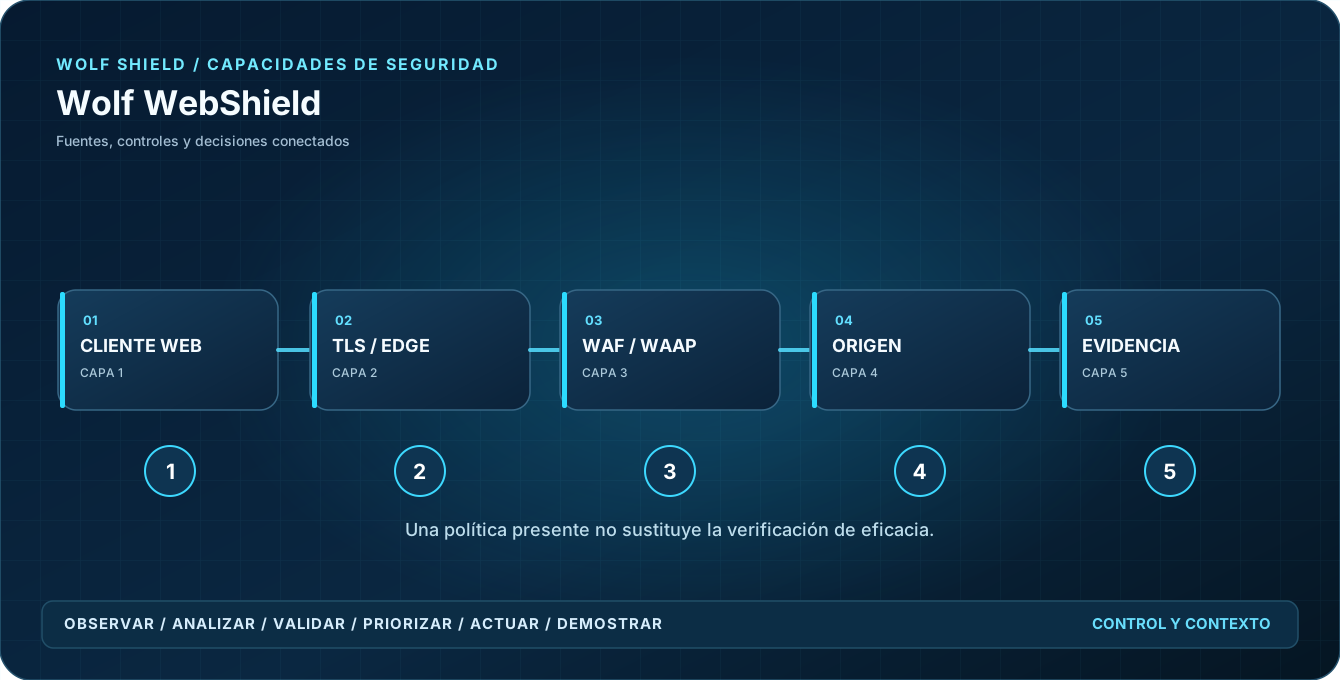
Cómo se relacionan los controles y la información
CÓMO SE CONECTA LA PROTECCIÓNWeb Application & Edge Security
ARQUITECTURA FUNCIONAL
Comprende las relaciones entre las fuentes, los controles y las decisiones que ayuda a coordinar esta solución.
DE LA DETECCIÓN A UNA DECISIÓN SUSTENTADA
FLUJO OPERATIVO
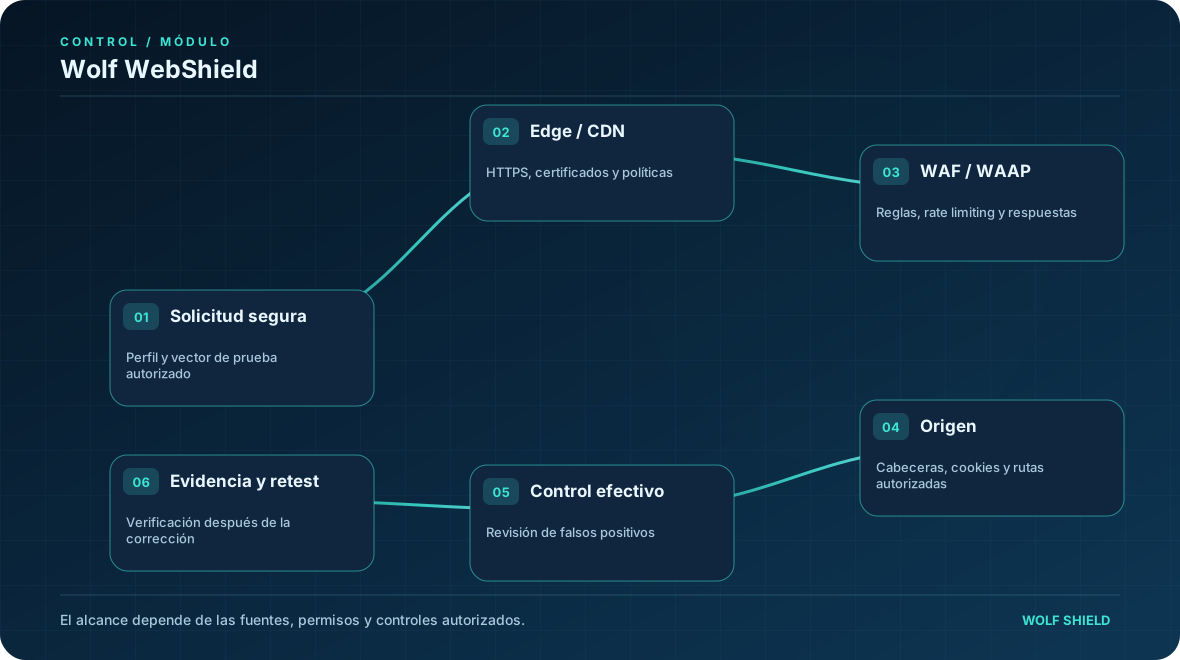
Del dato inicial a una acción verificable
01
Solicitud segura
Perfil y vector de prueba autorizado
02
Edge / CDN
HTTPS, certificados y políticas
03
WAF / WAAP
Reglas, rate limiting y respuestas
04
Origen
Cabeceras, cookies y rutas autorizadas
05
Control efectivo
Revisión de falsos positivos
06
Evidencia y retest
Verificación después de la corrección
FUNCIONES DE SEGURIDAD
Objetivos, beneficios y capacidades técnicas
Objetivos del módulo
Evaluar la postura de seguridad de los servicios web empresariales.
Identificar configuraciones inseguras y controles de protección ausentes.
Centralizar visibilidad sobre políticas y eventos de protección web.
Facilitar cambios de seguridad controlados, aprobados y verificables.
Relacionar controles de protección con exposiciones y vulnerabilidades.
Beneficios para la organización
Mayor control del perímetro web: ofrece visibilidad de aplicaciones y mecanismos de protección.
Detección de debilidades: ayuda a identificar configuraciones mejorables.
Gobierno de cambios: reduce la posibilidad de modificaciones no autorizadas a reglas de seguridad.
Trazabilidad: permite relacionar cambios, aprobaciones, verificaciones y evidencia.
Defensa coordinada: conecta señales web con riesgo, inteligencia de amenazas y respuesta.
ESPECIFICACIÓN FUNCIONAL
Características principales
Funciones orientadas a proteger activos, investigar riesgos y respaldar decisiones de seguridad.
Evaluación de configuraciones TLS y HTTPS.
Análisis de cabeceras HTTP de seguridad.
Revisión de cookies y políticas de navegación.
Identificación de configuraciones CORS relevantes.
Seguimiento de exposición de orígenes y rutas sensibles.
Visibilidad de reglas WAF y controles de limitación de tráfico.
Integración con proveedores WAF/CDN compatibles.
Comparación de configuraciones e identificación de cambios.
Solicitudes de cambios con aprobación y verificación.
Evidencia de configuraciones, eventos y acciones autorizadas.
CASO DE USO INTERACTIVO
Cómo se aplica en una situación de seguridad
EJEMPLO DE APLICACIÓN
Una configuración de protección deja visible el origen
Conoce cómo se relacionan los hallazgos, las evidencias y las decisiones dentro de una investigación.
PASO 01 / EJEMPLO DE APLICACIÓN
Detección
Una revisión segura observa posible acceso directo a un origen público.
PASO 02 / EJEMPLO DE APLICACIÓN
Verificación
Se valida conectividad y respuesta dentro de la ventana y objetivos permitidos.
PASO 03 / EJEMPLO DE APLICACIÓN
Propuesta
Se analiza si corresponde ajustar allowlists, mTLS, reverse proxy o restricciones WAF.
PASO 04 / EJEMPLO DE APLICACIÓN
Retest
Tras aprobación y cambio, se compara comportamiento del edge, origen y tráfico legítimo.
COBERTURA Y GOBIERNO
Qué cubre, qué necesita y dónde están los límites
Incluye aplicaciones y servicios web, configuración TLS, cabeceras HTTP, cookies, CORS, exposición de orígenes, rutas administrativas y controles WAF/rate limiting disponibles mediante observación o integración con proveedores.
La aplicación de reglas o bloqueos productivos depende de conectores compatibles y de los flujos de autorización de Wolf SOAR.
Fuentes y entradas autorizadas
Endpoints y servicios web aprobados
HTTP, TLS y certificados
Configuración y eventos WAF/CDN compatibles
Baseline y política de controles
Resultados y artefactos esperados
Postura HTTP/TLS
Cambios de reglas y configuración
Hallazgos con prueba segura
Verificación del control compensatorio
LÍMITES Y CONDICIONES DE USO
Las pruebas de DoS o carga productiva no se ejecutan como verificaciones intrusivas automáticas.
El enforcement requiere conectores, permisos, aprobación y plan de reversión.
Una regla presente no garantiza protección efectiva; se requieren pruebas de control y falsos positivos.
CAPACIDADES COMPLEMENTARIAS
Conexiones dentro de WOLF SHIELD
Los resultados pueden relacionarse con componentes del núcleo común mediante integraciones y permisos definidos. No significa que cada conector esté habilitado en todas las instalaciones.
No. Supervisa, contextualiza y puede coordinar controles de proveedores compatibles.
¿Se pueden aplicar reglas automáticamente?+
Sólo con integraciones y autorizaciones aprobadas; los cambios sensibles pasan por gobierno de SOAR.
¿Qué hace con los falsos positivos?+
La validación contempla el comportamiento del edge y el origen, además de revisar efectos sobre tráfico legítimo.
Transparencia funcional. Descubre cómo esta solución contribuye a fortalecer la seguridad de tu organización. Las funciones, integraciones y cobertura disponibles se determinan conforme al alcance y las autorizaciones de cada organización.
CAPACIDAD DE DEFENSA CONTINUA
Más contexto para decidir. Más evidencia para verificar.
Descubre las soluciones de ciberdefensa que mejor responden a los riesgos y objetivos de tu organización.

 SEGURIDAD WEB Y WAAP ·