
Ingresar
Acceso autorizado según tenant, rol y MFA.
La seguridad se opera con contexto, responsabilidades y señales comprensibles.
Unified Cybersecurity Operations Dashboard · Su cobertura se establece según las fuentes, autorizaciones e integraciones disponibles.
Conoce cómo esta capacidad aporta contexto, facilita decisiones y se relaciona con la seguridad empresarial.
Wolf Shield Command Center es la interfaz central desde la cual los equipos autorizados pueden consultar la postura de seguridad, investigar hallazgos, revisar activos, analizar riesgos, gestionar casos y supervisar actividades de automatización e inteligencia artificial.
Integra la información de los distintos módulos en una experiencia de trabajo organizada por roles y necesidades operativas.
La seguridad se opera con contexto, responsabilidades y señales comprensibles.
Selecciona una etapa para comprender qué información interviene, cómo se interpreta y qué aporta al proceso.
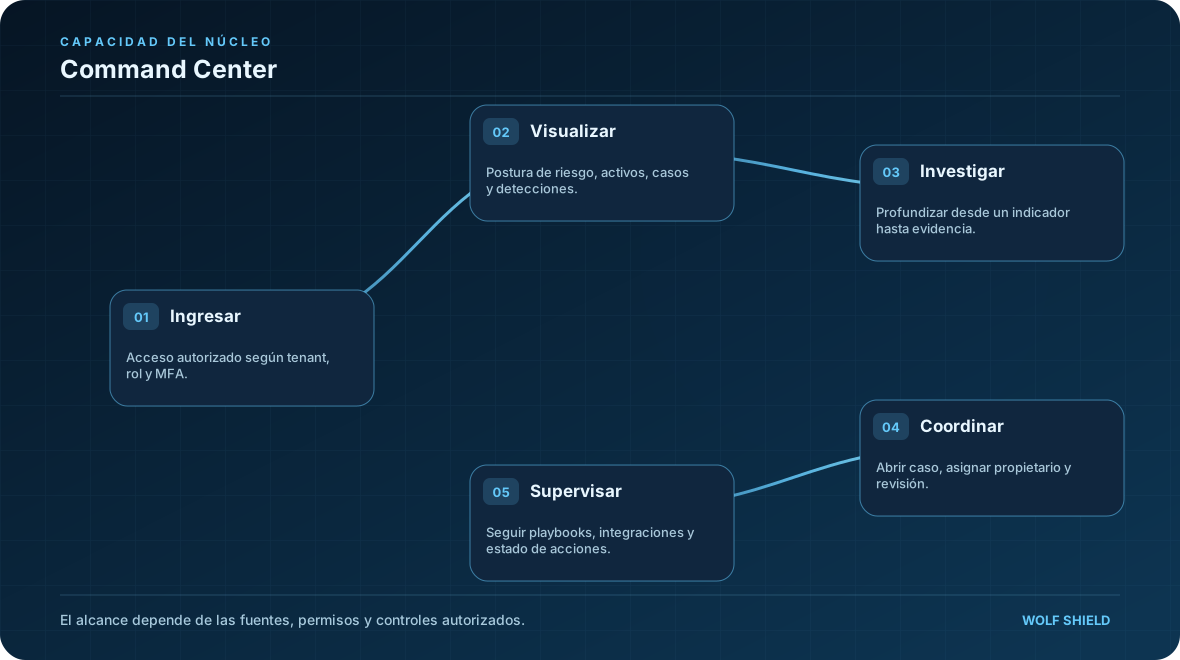
Acceso autorizado según tenant, rol y MFA.
Este recorrido explica las funciones y relaciones de la solución; su aplicación se determina por las fuentes, permisos y alcance definidos con cada organización.
Explora cómo se conectan las fuentes, los activos, los controles y las decisiones de seguridad.
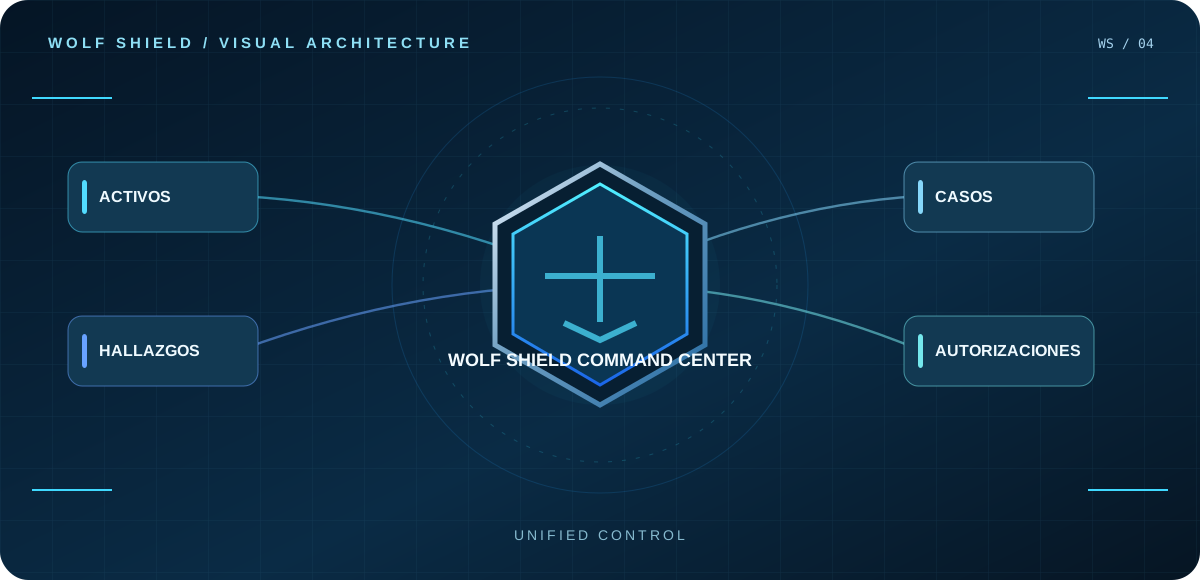
La información se relaciona con los activos y las decisiones de seguridad.
Acceso autorizado según tenant, rol y MFA.
Postura de riesgo, activos, casos y detecciones.
Profundizar desde un indicador hasta evidencia.
Abrir caso, asignar propietario y revisión.
Seguir playbooks, integraciones y estado de acciones.
Las funciones se aplican según la información disponible, los controles establecidos y el alcance autorizado.
Unificar la visibilidad de seguridad, simplificar la investigación, facilitar la priorización y ofrecer diferentes niveles de información para dirección, seguridad, auditoría y equipos técnicos.
Cambia entre dirección, operación técnica y aseguramiento para comprender el mismo dominio.
Panel de postura y tendencia para priorizar decisiones sin exposición de secretos técnicos.
Drill-down de activo → finding → evidencia → acción, con filtros, historial y contexto de integración.
Historial consultable de operaciones, autorizaciones, cambios, decisiones y consultas según políticas.
Lo que la capacidad necesita y lo que puede producir según alcance y fuentes autorizadas.
Ejemplo hipotético con cuatro pasos; no corresponde a resultados de un cliente ni a telemetría productiva.
Detecta una señal priorizada y revisa fecha de corte y confianza.
Abre el activo, revisa observaciones y evidencia relacionada.
Asigna propietario y solicita acciones según autorización.
Observa retest, decisiones y actualización del estado del caso.
Las conclusiones sólo pueden respaldarse con observaciones suficientes y controles de acceso adecuados.
Paneles de postura, inventarios, hallazgos, riesgos, amenazas, aplicaciones, correo, controles, evidencia, casos, SOAR, IA, reportes, integraciones y estado de servicios.
Descubre las soluciones de ciberdefensa que mejor responden a los riesgos y objetivos de tu organización.