WolfMail Guard es el módulo especializado en evaluación y monitoreo de la postura de seguridad del correo electrónico y las identidades corporativas.
Ayuda a identificar debilidades en la autenticación de dominios, el transporte seguro de correo, las configuraciones de protección y, mediante integraciones autorizadas, determinados controles y eventos de identidad de plataformas como Microsoft 365 y Microsoft Entra ID.
Su propósito es proporcionar visibilidad sobre condiciones que pueden incrementar el riesgo de suplantación de dominio, abuso de identidades, acceso indebido o fraude por correo empresarial.
01
Suplantación de dominio
Alineación y políticas insuficientes que pueden facilitar spoofing y fraude.
02
Deriva de configuración
Alteraciones de MX, SPF, DKIM, DMARC o transporte que pasan inadvertidas.
03
Identidad sin telemetría
Controles y eventos de M365, Entra u otros IdP requieren integración autenticada.
EXPLORAR LA SOLUCIÓN
Conoce cómo se conecta cada función.
Selecciona una etapa para comprender qué información interviene, cómo se interpreta y qué aporta al proceso.
FLUJO FUNCIONAL · IDENTIDADWOLF SHIELD
ETAPA SELECCIONADA 01 / 06
Baseline de dominio
Proveedor, MX, SPF, DKIM y DMARC
↗Las verificaciones y acciones dependen del alcance y de las autorizaciones acordadas.
01 — 06
Este recorrido explica las funciones y relaciones de la solución; su aplicación se determina por las fuentes, permisos y alcance definidos con cada organización.
PROTECCIÓN CONECTADA
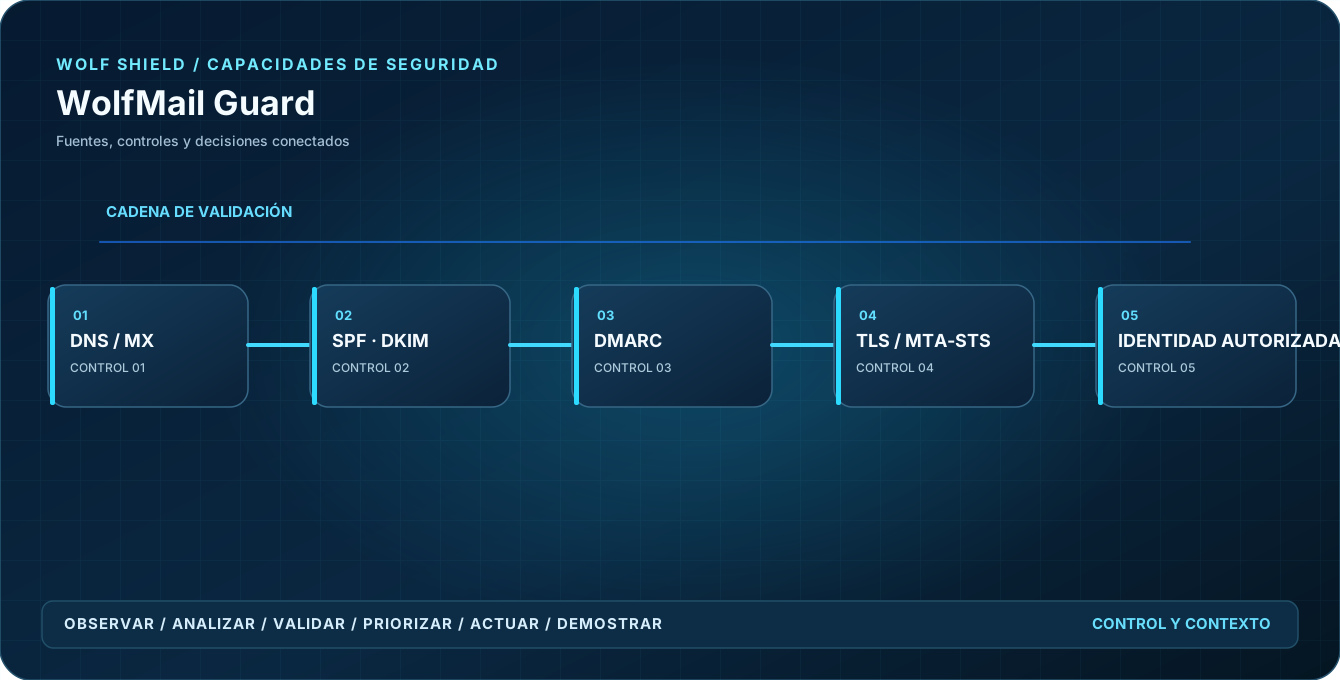
Cómo se relacionan los controles y la información
CÓMO SE CONECTA LA PROTECCIÓNEmail & Identity Security Posture
ARQUITECTURA FUNCIONAL
Comprende las relaciones entre las fuentes, los controles y las decisiones que ayuda a coordinar esta solución.
DE LA DETECCIÓN A UNA DECISIÓN SUSTENTADA
FLUJO OPERATIVO
Del dato inicial a una acción verificable
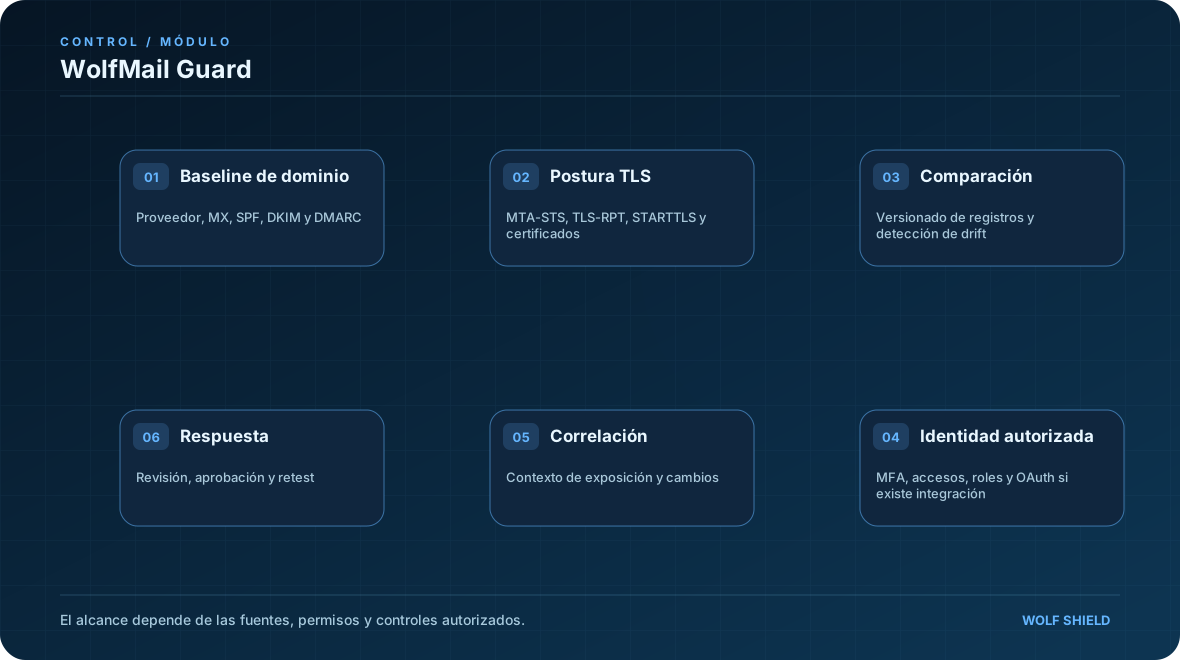
01
Baseline de dominio
Proveedor, MX, SPF, DKIM y DMARC
02
Postura TLS
MTA-STS, TLS-RPT, STARTTLS y certificados
03
Comparación
Versionado de registros y detección de drift
04
Identidad autorizada
MFA, accesos, roles y OAuth si existe integración
05
Correlación
Contexto de exposición y cambios
06
Respuesta
Revisión, aprobación y retest
FUNCIONES DE SEGURIDAD
Objetivos, beneficios y capacidades técnicas
Objetivos del módulo
Evaluar la configuración de seguridad de los dominios de correo corporativo.
Identificar debilidades en mecanismos de autenticación y protección del correo.
Proporcionar visibilidad sobre controles de identidad y acceso disponibles.
Detectar cambios relevantes en configuraciones de seguridad.
Apoyar la investigación de riesgos relacionados con correo e identidad.
Beneficios para la organización
Protección de la confianza digital: identifica configuraciones que podrían facilitar intentos de suplantación.
Reducción de exposición al fraude: ayuda a gestionar condiciones asociadas con phishing y Business Email Compromise (BEC).
Mayor control de identidades: permite revisar controles y privilegios cuando las integraciones lo autorizan.
Visibilidad de cambios: facilita detectar desviaciones en configuraciones relevantes.
Mejor capacidad de investigación: centraliza contexto técnico para analizar eventos sospechosos.
ESPECIFICACIÓN FUNCIONAL
Características principales
Funciones orientadas a proteger activos, investigar riesgos y respaldar decisiones de seguridad.
Análisis de SPF, DKIM y DMARC.
Revisión de registros MX y configuración de dominios.
Evaluación de MTA-STS, TLS-RPT y transporte seguro.
Seguimiento de cambios en autenticación de correo.
Evaluación de exposición de servicios relacionados con correo.
Visibilidad de MFA y políticas de acceso condicional cuando estén disponibles.
Revisión de roles privilegiados y permisos de aplicaciones.
Contexto sobre OAuth, reenvíos y reglas de correo autorizadas.
Historial de observaciones y diferencias de configuración.
Integración con casos, riesgos, evidencia y reportes.
CASO DE USO INTERACTIVO
Cómo se aplica en una situación de seguridad
EJEMPLO DE APLICACIÓN
Se detecta una modificación inesperada de DMARC
Conoce cómo se relacionan los hallazgos, las evidencias y las decisiones dentro de una investigación.
PASO 01 / EJEMPLO DE APLICACIÓN
Observación
La consulta DNS revela una política distinta de la línea base registrada.
PASO 02 / EJEMPLO DE APLICACIÓN
Validación
Se comparan registros, proveedor y fuentes de envío antes de concluir que existe una degradación.
PASO 03 / EJEMPLO DE APLICACIÓN
Evaluación
El responsable revisa el impacto para entregabilidad, identidad del dominio y riesgo de suplantación.
PASO 04 / EJEMPLO DE APLICACIÓN
Corrección
El cambio aprobado se aplica con el proveedor; la plataforma verifica el estado de los registros.
COBERTURA Y GOBIERNO
Qué cubre, qué necesita y dónde están los límites
Incluye análisis DNS de correo y configuración de seguridad observable públicamente. Con las licencias, permisos y conectores correspondientes, puede extenderse a información de usuarios, roles, autenticación, políticas de acceso, aplicaciones autorizadas y registros de seguridad.
Las funciones dependientes de Microsoft 365, Entra ID, Exchange Online u otros proveedores están sujetas a disponibilidad, permisos y licenciamiento.
Fuentes y entradas autorizadas
Dominio y registros de correo
Fuentes SMTP/TLS observables
Configuraciones de referencia
API de IdP/correo cuando esté autorizada
Resultados y artefactos esperados
Informe de postura y cambios
Eventos DNS/correo contextualizados
Riesgos revisables de suplantación
Evidencia de corrección y seguimiento
LÍMITES Y CONDICIONES DE USO
Sin integración autenticada no es posible concluir la postura de buzones, MFA interno o actividad de cuentas.
La cobertura de Exchange Online/Entra depende de licencia, roles y permisos mínimos.
Revocar sesiones o cambiar políticas exige aprobación y permisos efectivos.
CAPACIDADES COMPLEMENTARIAS
Conexiones dentro de WOLF SHIELD
Los resultados pueden relacionarse con componentes del núcleo común mediante integraciones y permisos definidos. No significa que cada conector esté habilitado en todas las instalaciones.
¿Se puede revisar DMARC sin acceder a Microsoft 365?+
Sí, los registros públicos del dominio son observables externamente; los controles internos requieren integración.
¿El módulo bloquea por sí mismo cuentas?+
Las acciones sensibles dependen de Wolf SOAR, conectores autorizados y políticas de aprobación.
¿Analiza todos los correos?+
No debe asumirse inspección del contenido de todos los buzones sin fuentes y permisos expresamente habilitados.
Transparencia funcional. Descubre cómo esta solución contribuye a fortalecer la seguridad de tu organización. Las funciones, integraciones y cobertura disponibles se determinan conforme al alcance y las autorizaciones de cada organización.
CAPACIDAD DE DEFENSA CONTINUA
Más contexto para decidir. Más evidencia para verificar.
Descubre las soluciones de ciberdefensa que mejor responden a los riesgos y objetivos de tu organización.

 CORREO E IDENTIDAD ·