
Qué observamos
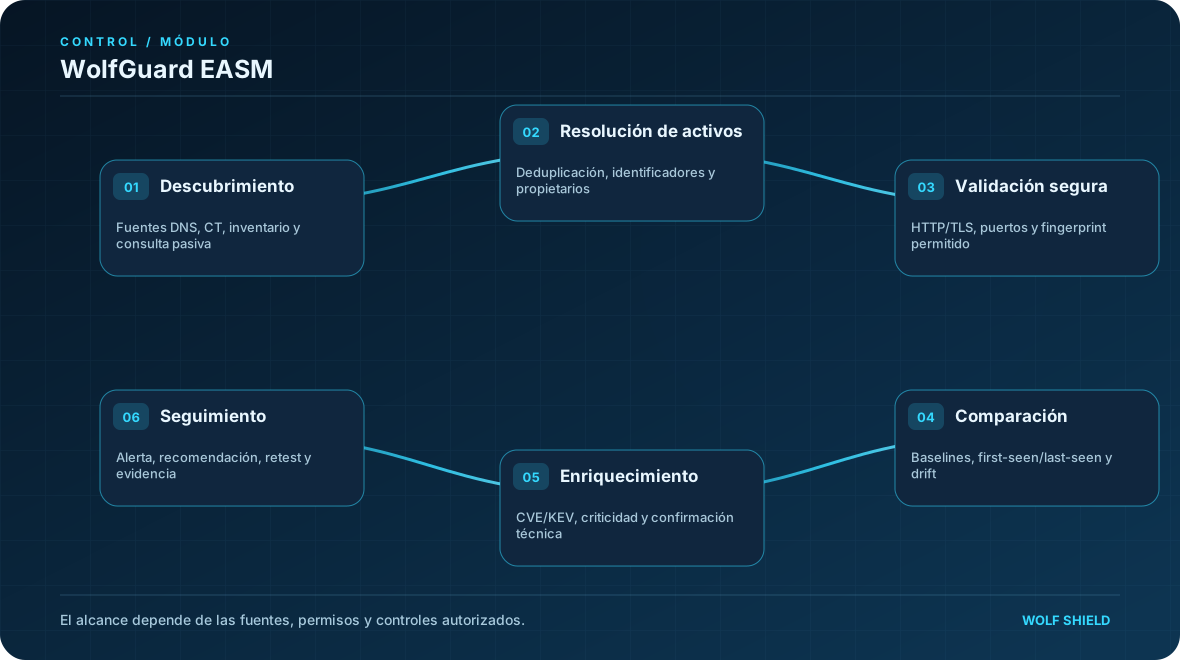
Cambio DNS observado para laboratorio.example.com, acompañado de fecha de primera observación y una referencia de certificado.
Un subdominio corporativo comienza a resolver hacia un servicio que no figuraba en el inventario aprobado. El cambio requiere identificación de responsable, validación del alcance y análisis de exposición.
 INTELLIGENCE · CONTEXT · ASSURANCE
Selecciona un escenario y recorre sus decisiones. El contenido es ilustrativo: no ejecuta análisis ni acciones sobre sistemas reales.
Un subdominio corporativo comienza a resolver hacia un servicio que no figuraba en el inventario aprobado. El cambio requiere identificación de responsable, validación del alcance y análisis de exposición.
Registrar el cambio de DNS y su primera aparición en el inventario autorizado.
Los escenarios emplean nombres, dominios, registros y eventos exclusivamente demostrativos. No reflejan hallazgos, métricas, accesos, cobertura contratada ni telemetría real de clientes.
Una exposición nueva merece contexto, no conclusiones automáticas.
Cambio DNS observado para laboratorio.example.com, acompañado de fecha de primera observación y una referencia de certificado.
Activo asociado a responsable, condición de exposición validada y decisión documentada con criterio de seguimiento.
El nombre DNS y una respuesta HTTP no demuestran por sí solos que exista una vulnerabilidad. Las pruebas activas requieren alcance autorizado.
La intervención de las soluciones depende del alcance acordado, las integraciones compatibles y los responsables de cada control.
Registrar el cambio de DNS y su primera aparición en el inventario autorizado.
Captura DNS, fuente consultada y línea base previa.
Identificar al propietario del servicio y comprobar su función dentro del alcance permitido.
Confirmación de propiedad, propósito y permiso de revisión.
Evaluar criticidad, accesibilidad, controles existentes y calidad de evidencia.
Registro de análisis y criterio de prioridad trazable.
Documentar opciones de restricción, retirada o endurecimiento para el responsable.
Decisión, responsable, ventana y aprobación si aplica.
Comprobar el comportamiento esperado tras la acción y documentar riesgo residual.
Comparación antes/después, retest y resultado.
Profundiza en escenarios que comparten activos, riesgos, controles o flujos de validación.
Descubre cómo integrar el análisis técnico, la priorización y la verificación dentro de tus procesos de seguridad.
Solicitar una demostración ↗