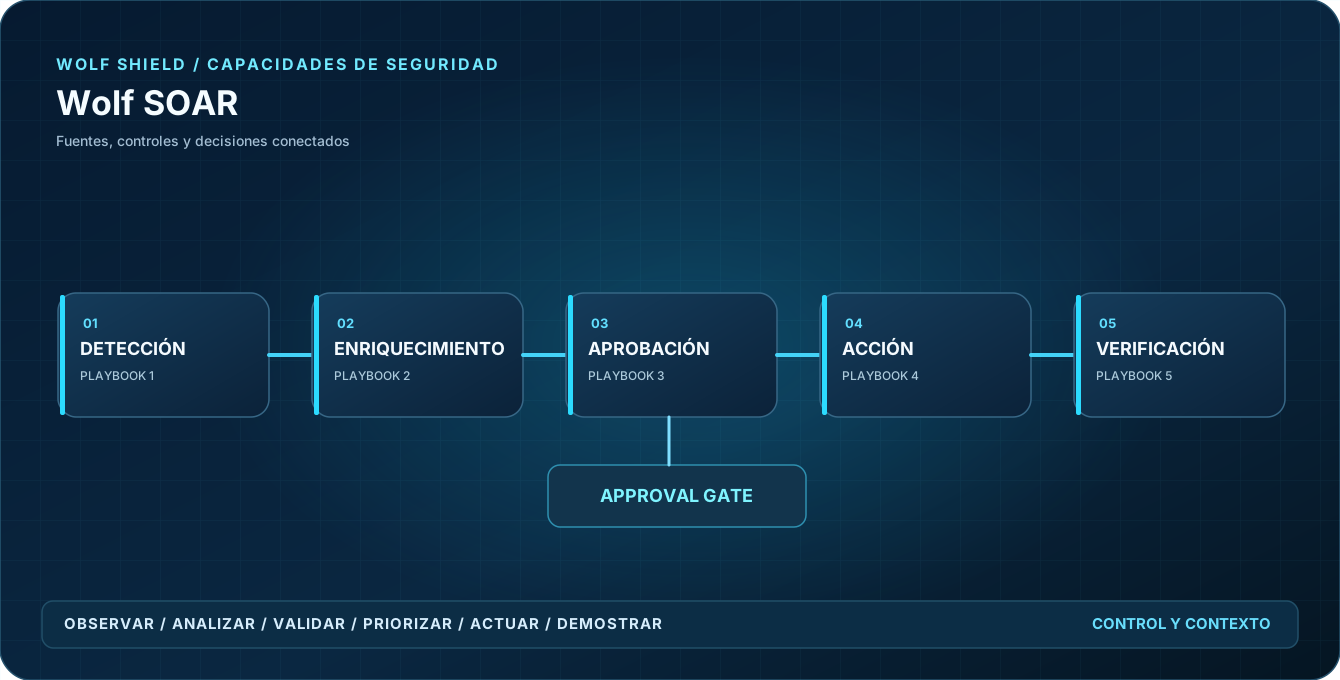
Wolf SOAR es el motor de orquestación, automatización y respuesta de seguridad de WOLF SHIELD.
Permite organizar procesos de atención de amenazas y riesgos mediante playbooks que integran tareas técnicas, enriquecimiento de información, notificaciones, aprobaciones, acciones y verificaciones.
Su enfoque prioriza la automatización gobernada: las acciones potencialmente sensibles se someten a políticas, controles de autorización y, cuando corresponde, aprobación humana.
01
Procesos inconsistentes
Escalaciones y acciones que dependen de procedimientos manuales no trazables.
02
Riesgo de automatización
Cambios productivos que requieren política, autorización y capacidad de reversión.
03
Cierres sin verificar
Tickets marcados como cerrados sin comprobar que la condición haya sido corregida.
EXPLORAR LA SOLUCIÓN
Conoce cómo se conecta cada función.
Selecciona una etapa para comprender qué información interviene, cómo se interpreta y qué aporta al proceso.
FLUJO FUNCIONAL · RESPUESTAWOLF SHIELD
ETAPA SELECCIONADA 01 / 06
Trigger
Evento normalizado y dentro del scope
↗Las verificaciones y acciones dependen del alcance y de las autorizaciones acordadas.
01 — 06
Este recorrido explica las funciones y relaciones de la solución; su aplicación se determina por las fuentes, permisos y alcance definidos con cada organización.
PROTECCIÓN CONECTADA
Cómo se relacionan los controles y la información
CÓMO SE CONECTA LA PROTECCIÓNSecurity Orchestration, Automation & Response
ARQUITECTURA FUNCIONAL
Comprende las relaciones entre las fuentes, los controles y las decisiones que ayuda a coordinar esta solución.
DE LA DETECCIÓN A UNA DECISIÓN SUSTENTADA
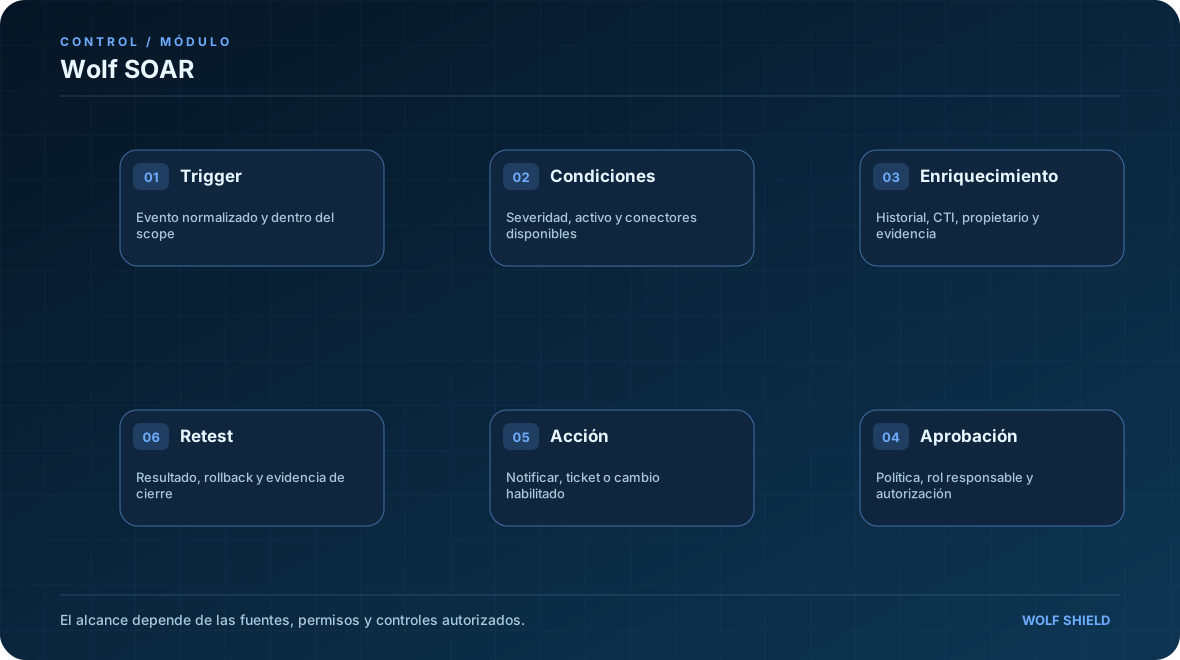
FLUJO OPERATIVO
Del dato inicial a una acción verificable
01
Trigger
Evento normalizado y dentro del scope
02
Condiciones
Severidad, activo y conectores disponibles
03
Enriquecimiento
Historial, CTI, propietario y evidencia
04
Aprobación
Política, rol responsable y autorización
05
Acción
Notificar, ticket o cambio habilitado
06
Retest
Resultado, rollback y evidencia de cierre
FUNCIONES DE SEGURIDAD
Objetivos, beneficios y capacidades técnicas
Objetivos del módulo
Estandarizar los procesos de respuesta de seguridad.
Automatizar actividades repetitivas y de bajo riesgo.
Coordinar herramientas y equipos durante investigaciones.
Controlar la ejecución de acciones mediante políticas y aprobaciones.
Registrar evidencia de las acciones y sus resultados.
Beneficios para la organización
Mayor consistencia operativa: reduce la dependencia de procedimientos manuales improvisados.
Menor carga repetitiva: facilita automatizar recopilaciones, enriquecimientos y notificaciones.
Mejor coordinación: conecta detecciones con responsables, tareas y decisiones.
Gobierno de la respuesta: introduce autorizaciones, límites y trazabilidad.
Resultados verificables: distingue entre acciones solicitadas, ejecutadas y efectivamente confirmadas.
ESPECIFICACIÓN FUNCIONAL
Características principales
Funciones orientadas a proteger activos, investigar riesgos y respaldar decisiones de seguridad.
Biblioteca de playbooks de respuesta.
Flujos de investigación y enriquecimiento.
Automatización basada en eventos y condiciones.
Gestión de casos y tareas humanas.
Aprobaciones y separación de funciones.
Modos de observación, simulación y ejecución controlada.
Integración con proveedores externos.
Control de alcance e impacto de las acciones.
Reintentos e idempotencia.
Verificación de resultados.
Procedimientos de reversión cuando sean técnicamente posibles.
Kill switch para suspender acciones.
Auditoría y evidencia de cada etapa.
CASO DE USO INTERACTIVO
Cómo se aplica en una situación de seguridad
EJEMPLO DE APLICACIÓN
Un activo crítico presenta una exposición inesperada
Conoce cómo se relacionan los hallazgos, las evidencias y las decisiones dentro de una investigación.
PASO 01 / EJEMPLO DE APLICACIÓN
Trigger
El motor recibe un hallazgo validado con activo y contexto técnico.
PASO 02 / EJEMPLO DE APLICACIÓN
Enriquecimiento
Consulta propietario, criticidad, vulnerabilidades y controles asociados.
PASO 03 / EJEMPLO DE APLICACIÓN
Aprobación
Propone notificar, ticket o restricción; toda acción de alto impacto espera autorización.
PASO 04 / EJEMPLO DE APLICACIÓN
Verificación
Se documenta ejecución y resultado; el cierre requiere retest positivo de la corrección.
COBERTURA Y GOBIERNO
Qué cubre, qué necesita y dónde están los límites
Incluye automatización de investigaciones, generación de tareas, notificaciones, gestión de aprobaciones y ejecución controlada de acciones mediante conectores autorizados.
Las modificaciones de identidad, firewall, WAF y otros sistemas productivos requieren capacidades habilitadas, políticas aplicables, autorización vigente y verificación posterior.
Fuentes y entradas autorizadas
Eventos validados de módulos
Reglas y playbooks versionados
Contexto de activos, riesgo y amenazas
Conectores con credenciales autorizadas
Resultados y artefactos esperados
Casos y tareas con responsables
Solicitudes y decisiones de aprobación
Acciones con auditoría y rollback
Evidencia antes/después y retest
LÍMITES Y CONDICIONES DE USO
SOAR coordina respuesta; no es un sensor que por sí solo encuentre vulnerabilidades.
Las acciones irreversibles o de alto impacto necesitan aprobación, salvo flujos limitados expresamente preautorizados.
Toda operación debe registrar resultado, intentos, límites, auditoría y reversión si es técnicamente posible.
CAPACIDADES COMPLEMENTARIAS
Conexiones dentro de WOLF SHIELD
Los resultados pueden relacionarse con componentes del núcleo común mediante integraciones y permisos definidos. No significa que cada conector esté habilitado en todas las instalaciones.
Las acciones sensibles requieren autorización; sólo playbooks seguros y preautorizados pueden ejecutar dentro de límites definidos.
¿Qué sucede si falla un cambio?+
La arquitectura contempla seguimiento, controles idempotentes, procedimientos de reversión y suspensión de acciones.
¿Un ticket cerrado implica riesgo mitigado?+
No. Se exige validar el control aplicado y retest con evidencia verificable.
Transparencia funcional. Descubre cómo esta solución contribuye a fortalecer la seguridad de tu organización. Las funciones, integraciones y cobertura disponibles se determinan conforme al alcance y las autorizaciones de cada organización.
CAPACIDAD DE DEFENSA CONTINUA
Más contexto para decidir. Más evidencia para verificar.
Descubre las soluciones de ciberdefensa que mejor responden a los riesgos y objetivos de tu organización.

 AUTOMATIZACIÓN GOBERNADA ·