
La desaparición de una alerta del tablero no demuestra que un riesgo haya sido mitigado. Para sostener un cierre se necesita evidencia del control aplicado, una comprobación adecuada y un registro del riesgo que permanece.
Por qué importa esta disciplina
La gestión de evidencia relaciona qué se observó, cómo se validó, quién decidió, qué se cambió y qué se verificó después. Un hash SHA-256 permite controlar integridad de un archivo, pero no certifica automáticamente autenticidad, validez legal ni la veracidad del contenido.
El valor de una evaluación aumenta cuando sus observaciones se conectan con el activo afectado, la decisión que habilitan y una comprobación posterior. Las señales de las herramientas deben interpretarse según su procedencia y la autorización concedida.
Qué revisar y cómo interpretarlo
Documentar quién obtuvo el material, método, objetivo, fecha, alcance y condiciones de observación.
Un resultado automatizado debe someterse a evaluación y validación técnica según su naturaleza.
Relacionar recomendación, responsable, cambio autorizado y fecha efectiva del tratamiento.
Comprobar la condición original, almacenar evidencia antes/después y documentar riesgo residual y limitaciones de la prueba.
Del contexto a la verificación
El orden exacto puede variar según los activos, herramientas y permisos acordados. Esta secuencia muestra una relación conceptual entre la observación y la evidencia final.
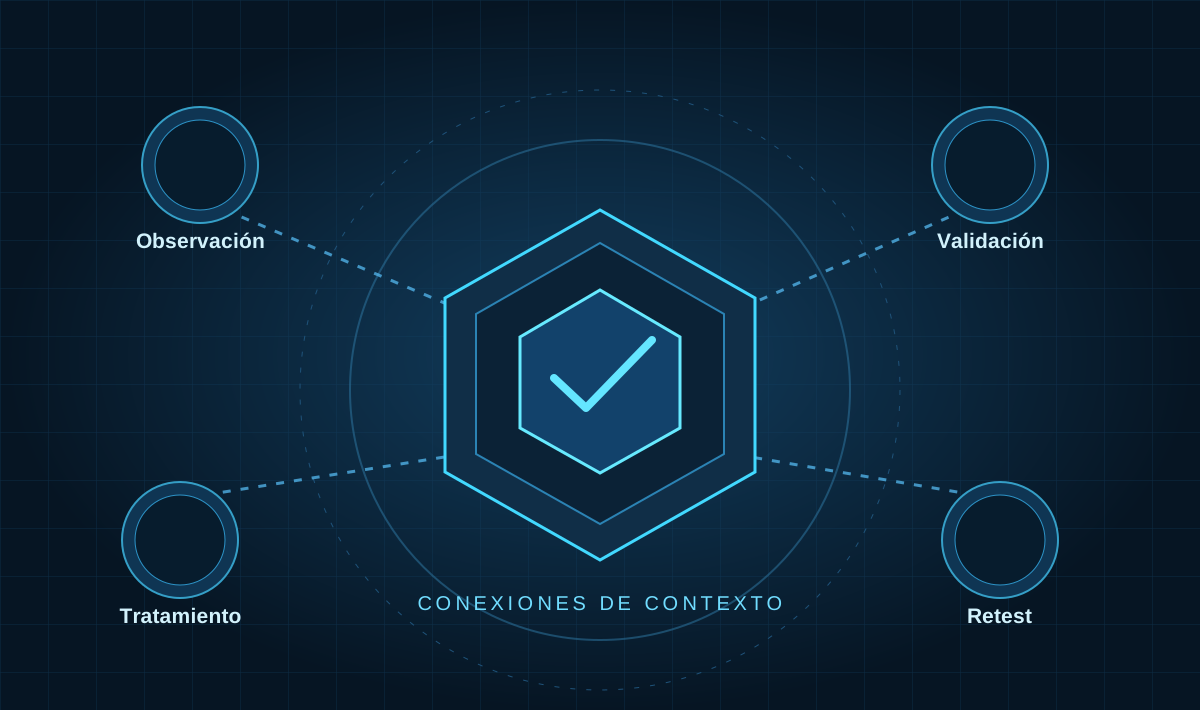
Crear registro y conservar contexto.
Confirmar alcance y reproducción.
Aprobar e implementar control.
Reexaminar condición documentada.
Registrar resultado y riesgo remanente.
Qué evidencia ayuda a sustentar el resultado
Una conclusión defendible no se basa únicamente en una calificación automática. Debe poder relacionarse con el objetivo evaluado, su contexto y una comprobación reproducible cuando resulte apropiado.
- Identificador único, activo y fecha.
- Artefactos y metadatos de procedencia.
- Hash SHA-256 u otros controles de integridad aplicables.
- Prueba posterior y decisión documentada.
Alcance y condiciones que deben confirmarse
Las integraciones, profundidades de prueba, credenciales y ventanas operativas deben acordarse con cada organización. WOLF SHIELD conecta información de seguridad, pero no sustituye la autorización para evaluar o modificar sistemas.