
WOLF SHIELD — Continuous Cyber DefenseSolicitar demostración ↗
WOLF SHIELD / SEGURIDAD Y CONFIANZA

La defensa se construye
con límites y controles verificables.

Arquitectura segura, evidencia técnica y supervisión humana.

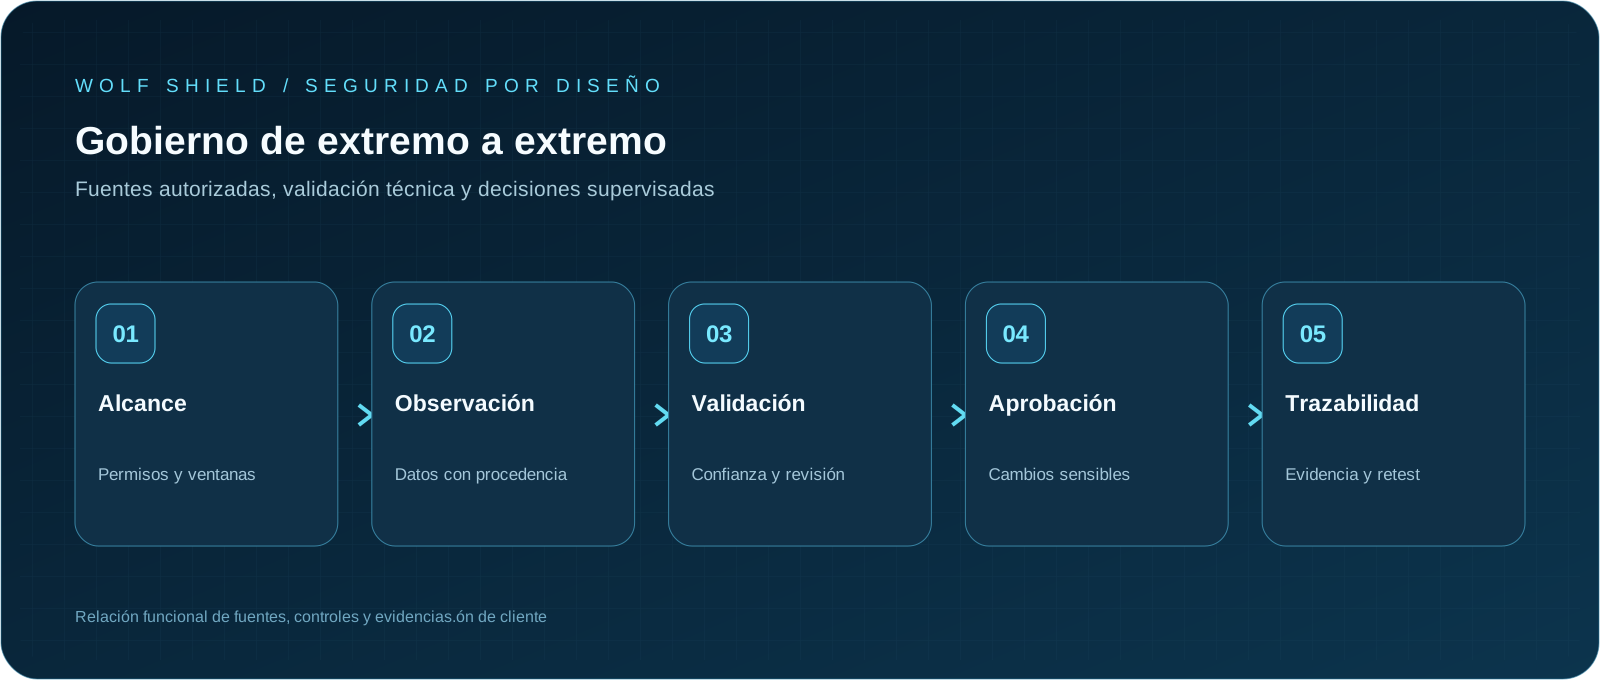
El diseño de WOLF SHIELD contempla separación de clientes, alcance autorizado, riesgo explicable, integridad de evidencia y decisiones gobernadas. Los controles efectivos deben verificarse durante evaluación y puesta en producción.
Evidence-firstLeast privilegeHuman-in-the-loop
Diagrama de referencia de Seguridad y confianza
SEGURIDAD CONECTADAVisibilidad · Contexto · Acciones responsables
SECURITY BY DESIGN

Principios de ingeniería y confianza

Se distinguen principios de diseño documentados de controles que requieren comprobación técnica en un despliegue concreto.

AISLAMIENTO

Segregación por cliente

Arquitectura multi-tenant con contexto de tenant, permisos y controles de acceso diferenciados.

AUTORIZACIÓN

Scope enforcement

Allowlist, perfiles de escaneo, ventanas, límites de velocidad y permisos para pruebas activas.

EXPLICABILIDAD

Motor de riesgo explicable

La criticidad se fundamenta en factores verificables; IA apoya interpretación sin asignar severidad arbitraria.

SOAR

Acciones gobernadas

Aprobaciones y separación de funciones para cambios sensibles, controles de alcance y revisión posterior.

ASEGURAMIENTO

Evidencia con integridad

Artefactos clasificados, procedencia, controles de acceso, SHA-256, trazas y resultados de retest.

IA RESPONSABLE

Gobierno de IA

Acceso contextual a fuentes permitidas, protección frente a exposición indebida y límites a ejecución autónoma.

CONTROL EXPLORER

Explora los controles que respaldan cada decisión

Quién puede acceder y en qué contexto

  • Roles, políticas y MFA según despliegue
  • Pruebas de aislamiento entre tenants
  • Registros de cambios y accesos
  • Revisión de permisos de conectores
ALCANCE

Transparencia de cobertura y límites

Lo que la plataforma base puede abordar

  • Exposición externa y postura pública de servicios
  • Correo, dominio y configuraciones observables
  • Aplicaciones/API según pruebas y accesos autorizados
  • Correlación CTI, riesgo, evidencia y gestión de hallazgos

Lo que exige ampliación o integración

  • Telemetría continua de endpoint, VPN y red interna
  • Análisis de buzones o identidad profunda sin conectores
  • Cambios productivos en WAF/IdP sin autorización
  • Monitoreo SOC 24/7 sin contratación específica
La integridad de un artefacto no equivale automáticamente a validez legal, ni la aparición en un feed CTI demuestra compromiso de la organización.
CONTROL CONTRACTUAL

Compromisos que deben formalizarse

DATOS

Protección y privacidad

Origen y finalidad de datos, acuerdos de tratamiento, retención, residencia y accesos a información sensible.

SCOPE

Autorización y límites

Definición de activos permitidos, ventanas, exclusiones, métodos y procedimientos de cambios.

GOBIERNO

Operación y evidencia

Frecuencias, informes, aprobaciones, roles y criterios de cierre especificados documentalmente.

Revisa estas condiciones con un especialista antes de conceder accesos o iniciar evaluaciones.

Consultar prácticas de seguridad ↗