
Descubrir
Normalizar activos de fuentes autorizadas.
El inventario adquiere contexto cuando cada activo tiene relaciones, propietario e historial.
Enterprise Asset Inventory & Relationship Graph · Su cobertura se establece según las fuentes, autorizaciones e integraciones disponibles.
Conoce cómo esta capacidad aporta contexto, facilita decisiones y se relaciona con la seguridad empresarial.
Asset Intelligence proporciona una visión consolidada de los activos tecnológicos de la organización y las relaciones existentes entre ellos.
Integra información procedente de distintas fuentes para construir un inventario contextual que facilite comprender qué activos existen, cuáles están expuestos, qué aplicaciones o servicios soportan y qué hallazgos de seguridad tienen asociados.
El inventario adquiere contexto cuando cada activo tiene relaciones, propietario e historial.
Selecciona una etapa para comprender qué información interviene, cómo se interpreta y qué aporta al proceso.
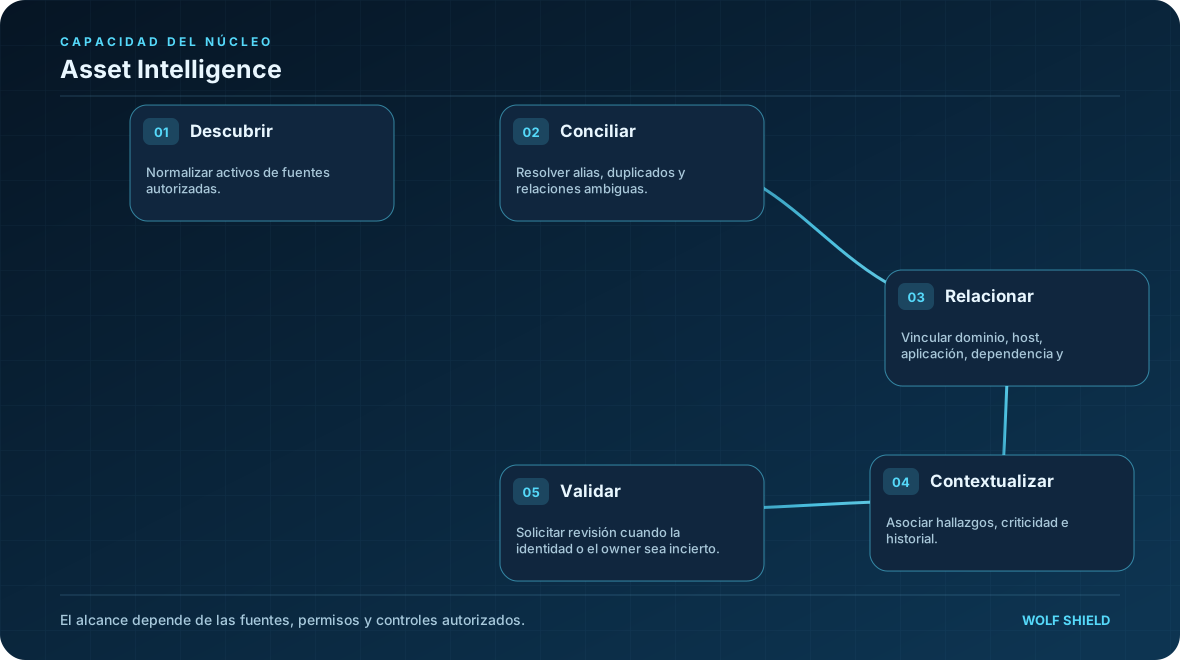
Normalizar activos de fuentes autorizadas.
Este recorrido explica las funciones y relaciones de la solución; su aplicación se determina por las fuentes, permisos y alcance definidos con cada organización.
Explora cómo se conectan las fuentes, los activos, los controles y las decisiones de seguridad.
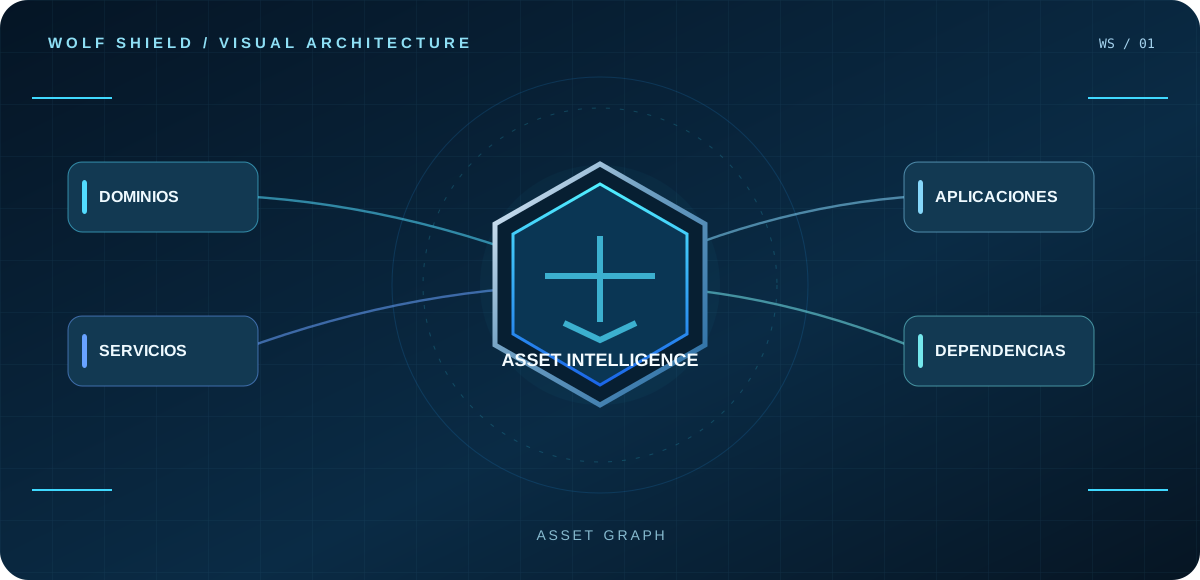
La información se relaciona con los activos y las decisiones de seguridad.
Normalizar activos de fuentes autorizadas.
Resolver alias, duplicados y relaciones ambiguas.
Vincular dominio, host, aplicación, dependencia y responsable.
Asociar hallazgos, criticidad e historial.
Solicitar revisión cuando la identidad o el owner sea incierto.
Las funciones se aplican según la información disponible, los controles establecidos y el alcance autorizado.
Consolidar el inventario de activos, reducir duplicidades, identificar relaciones tecnológicas, preservar la procedencia de las observaciones y ofrecer contexto a los demás módulos.
Cambia entre dirección, operación técnica y aseguramiento para comprender el mismo dominio.
Mapa de activos y servicios que revela dependencias, brechas de inventario y exposición de activos estratégicos.
Identidades canónicas, alias, reconciliación de observaciones, relaciones 1:N y revisión de colisiones.
Historial de cambios y procedencia de cada relación, con responsables, timestamps y evidencias asociadas.
Lo que la capacidad necesita y lo que puede producir según alcance y fuentes autorizadas.
Ejemplo hipotético con cuatro pasos; no corresponde a resultados de un cliente ni a telemetría productiva.
Se obtienen dos registros de host desde fuentes autorizadas.
Se comparan certificados, DNS y relaciones sin fusionar automáticamente identificadores ambiguos.
Un responsable valida la coincidencia y completa los campos faltantes.
Queda una representación consolidada con fuentes originales e historial de la conciliación.
Las conclusiones sólo pueden respaldarse con observaciones suficientes y controles de acceso adecuados.
Activos físicos y lógicos, sistemas, dominios, servicios, aplicaciones, repositorios y recursos cloud cuando exista una fuente de información compatible y autorizada.
Descubre las soluciones de ciberdefensa que mejor responden a los riesgos y objetivos de tu organización.