WolfGuard EASM es el módulo de gestión de superficie de ataque externa de WOLF SHIELD. Permite descubrir, inventariar y analizar los activos tecnológicos que una organización expone a Internet, ayudando a identificar servicios, aplicaciones, configuraciones y exposiciones de seguridad que podrían representar riesgos para el negocio.
Su enfoque combina descubrimiento, observación técnica, contextualización de activos y seguimiento de cambios para proporcionar una visión actualizada de la huella digital empresarial.
01
Activos no inventariados
Servicios, hosts y subdominios accesibles desde Internet que no están en la línea base.
02
Cambios silenciosos
Puertos, DNS, certificados y tecnologías que varían entre observaciones.
03
Exposición sin contexto
Señales técnicas que deben resolverse contra propietarios y criticidad antes de priorizar.
EXPLORAR LA SOLUCIÓN
Conoce cómo se conecta cada función.
Selecciona una etapa para comprender qué información interviene, cómo se interpreta y qué aporta al proceso.
FLUJO FUNCIONAL · EXPOSICIÓNWOLF SHIELD
ETAPA SELECCIONADA 01 / 06
Descubrimiento
Fuentes DNS, CT, inventario y consulta pasiva
↗Las verificaciones y acciones dependen del alcance y de las autorizaciones acordadas.
01 — 06
Este recorrido explica las funciones y relaciones de la solución; su aplicación se determina por las fuentes, permisos y alcance definidos con cada organización.
PROTECCIÓN CONECTADA
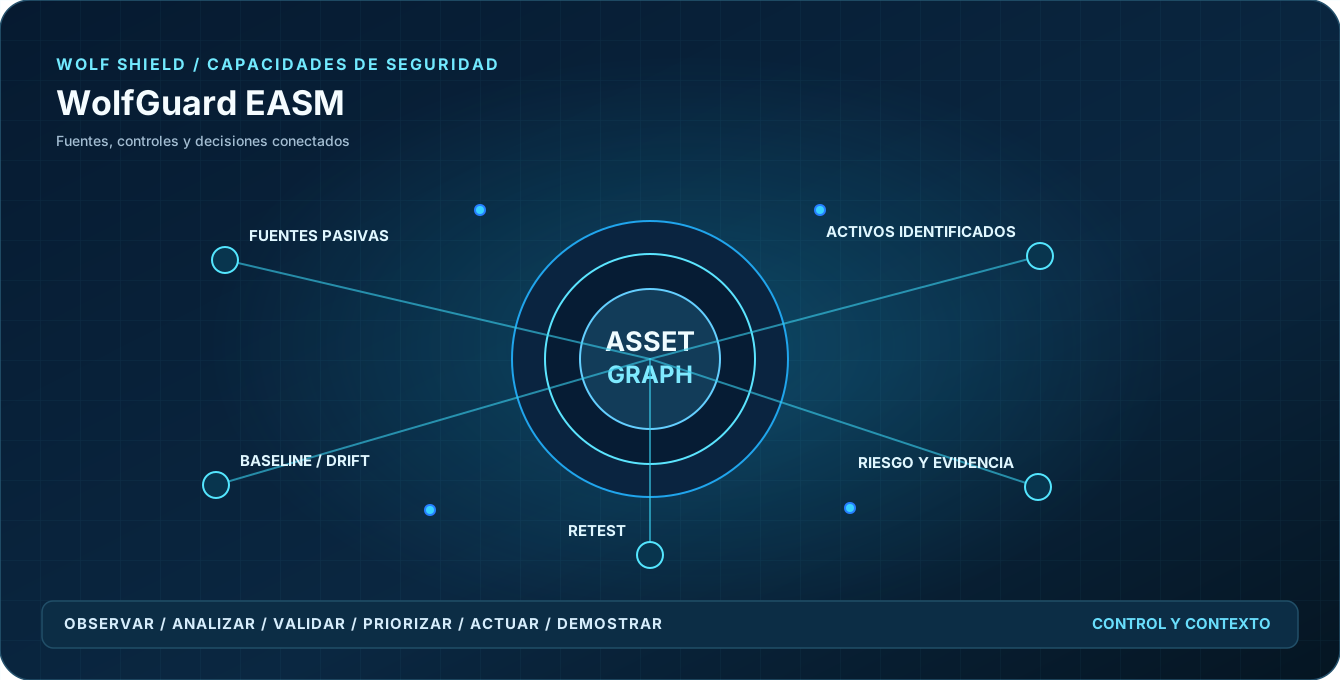
Cómo se relacionan los controles y la información
CÓMO SE CONECTA LA PROTECCIÓNExternal Attack Surface Management
ARQUITECTURA FUNCIONAL
Comprende las relaciones entre las fuentes, los controles y las decisiones que ayuda a coordinar esta solución.
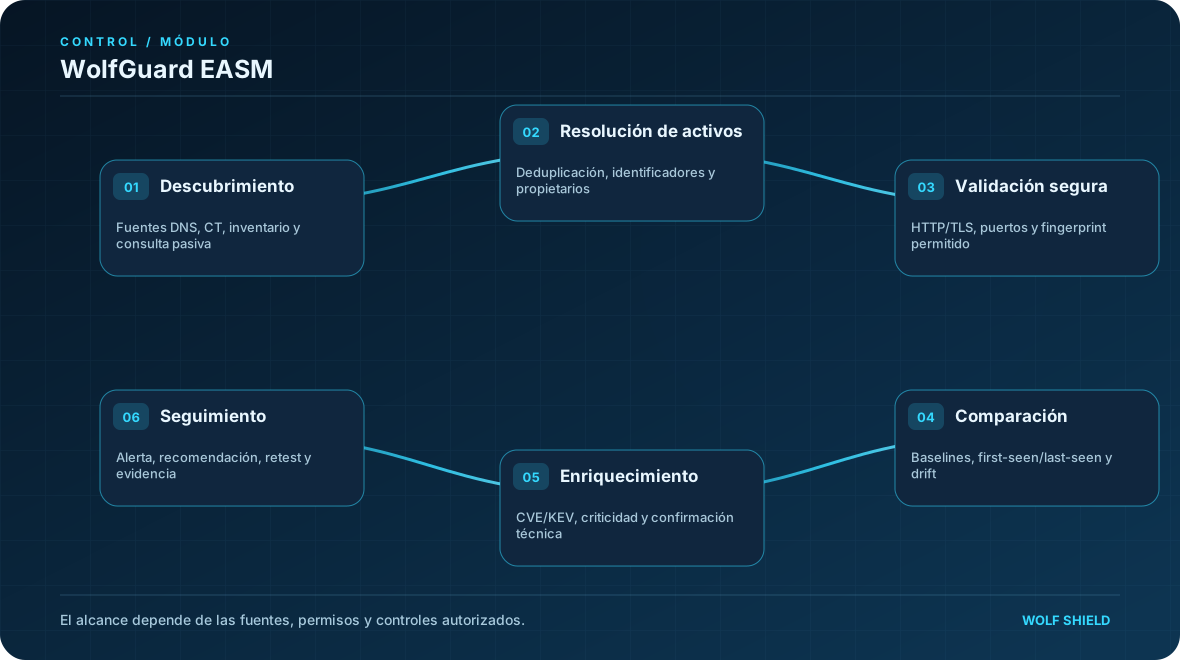
DE LA DETECCIÓN A UNA DECISIÓN SUSTENTADA
FLUJO OPERATIVO
Del dato inicial a una acción verificable
01
Descubrimiento
Fuentes DNS, CT, inventario y consulta pasiva
02
Resolución de activos
Deduplicación, identificadores y propietarios
03
Validación segura
HTTP/TLS, puertos y fingerprint permitido
04
Comparación
Baselines, first-seen/last-seen y drift
05
Enriquecimiento
CVE/KEV, criticidad y confirmación técnica
06
Seguimiento
Alerta, recomendación, retest y evidencia
FUNCIONES DE SEGURIDAD
Objetivos, beneficios y capacidades técnicas
Objetivos del módulo
Identificar y mantener visibilidad sobre los activos digitales expuestos a Internet.
Detectar cambios en servicios y configuraciones que puedan modificar la exposición de seguridad.
Relacionar exposiciones técnicas con activos, vulnerabilidades y contexto de riesgo.
Facilitar la validación y priorización de superficies expuestas que requieren atención.
Beneficios para la organización
Mayor visibilidad externa: permite comprender qué servicios y activos son observables desde Internet.
Detección de exposiciones: ayuda a identificar configuraciones débiles, servicios innecesarios y puntos de exposición relevantes.
Menor incertidumbre: contribuye a descubrir activos desconocidos o no incorporados al inventario.
Priorización contextual: relaciona la exposición externa con criticidad, amenazas y hallazgos.
Seguimiento continuo: facilita identificar nuevos activos, cambios y reapariciones.
ESPECIFICACIÓN FUNCIONAL
Características principales
Funciones orientadas a proteger activos, investigar riesgos y respaldar decisiones de seguridad.
Descubrimiento e inventario de dominios y subdominios.
Identificación de hosts, puertos y servicios expuestos.
Análisis de certificados digitales y configuraciones TLS.
Reconocimiento de tecnologías y servicios web.
Detección de cambios en la superficie de ataque.
Identificación de interfaces administrativas expuestas.
Correlación con activos y hallazgos de seguridad.
Historial de observaciones y trazabilidad técnica.
Integración con inteligencia de vulnerabilidades y riesgo.
Evidencia de los resultados de descubrimiento y validación.
CASO DE USO INTERACTIVO
Cómo se aplica en una situación de seguridad
EJEMPLO DE APLICACIÓN
Aparece un subdominio de pruebas fuera del inventario
Conoce cómo se relacionan los hallazgos, las evidencias y las decisiones dentro de una investigación.
PASO 01 / EJEMPLO DE APLICACIÓN
Señal observada
Una consulta pasiva identifica un nombre de dominio que no figuraba en el baseline.
PASO 02 / EJEMPLO DE APLICACIÓN
Verificación contextual
El sistema asocia host, certificado y servicio; la coincidencia se trata como candidata hasta su validación.
PASO 03 / EJEMPLO DE APLICACIÓN
Análisis y prioridad
El analista determina exposición, propietario, entorno y posible impacto sin asumir compromiso.
PASO 04 / EJEMPLO DE APLICACIÓN
Tratamiento verificable
El propietario revisa el servicio, aplica el cambio autorizado y ejecuta el retest con evidencia.
COBERTURA Y GOBIERNO
Qué cubre, qué necesita y dónde están los límites
Comprende dominios, subdominios, direcciones IP autorizadas, servicios accesibles públicamente, aplicaciones web, certificados digitales, configuraciones TLS, tecnologías identificables y cambios de exposición.
El descubrimiento pasivo puede complementarse con verificaciones activas de bajo impacto exclusivamente sobre objetivos y ventanas autorizados. No implica explotación automática ni pruebas intrusivas sin autorización.
Fuentes y entradas autorizadas
Dominios y rangos autorizados
Registros DNS y transparencia de certificados
Respuestas de comprobaciones seguras
Inventario y clasificación de activos
Resultados y artefactos esperados
Inventario con historial
Eventos de aparición y cambio
Hallazgos con evidencia técnica
Recomendaciones y retests
LÍMITES Y CONDICIONES DE USO
La exploración activa respeta allowlists, ventanas y perfiles PASSIVE, SAFE-ACTIVE o AUTHORIZED-VALIDATION.
Descubrir un puerto o identificar una versión no confirma automáticamente una vulnerabilidad.
EASM detecta y documenta; el bloqueo exige sistemas de control compatibles y autorización.
CAPACIDADES COMPLEMENTARIAS
Conexiones dentro de WOLF SHIELD
Los resultados pueden relacionarse con componentes del núcleo común mediante integraciones y permisos definidos. No significa que cada conector esté habilitado en todas las instalaciones.
No. El alcance documentado separa observación pasiva, verificaciones seguras y validación expresamente autorizada.
¿Se descubren también activos de terceros?+
Sólo los activos y fuentes dentro del alcance autorizado. Las asociaciones externas se tratan como contexto sujeto a confirmación.
¿Cómo se confirma una vulnerabilidad?+
La evidencia debe respaldar la condición observada; un banner o fingerprint por sí solo no confirma afectación.
Transparencia funcional. Descubre cómo esta solución contribuye a fortalecer la seguridad de tu organización. Las funciones, integraciones y cobertura disponibles se determinan conforme al alcance y las autorizaciones de cada organización.
CAPACIDAD DE DEFENSA CONTINUA
Más contexto para decidir. Más evidencia para verificar.
Descubre las soluciones de ciberdefensa que mejor responden a los riesgos y objetivos de tu organización.

 SUPERFICIE DE ATAQUE EXTERNA ·