
Qué observamos
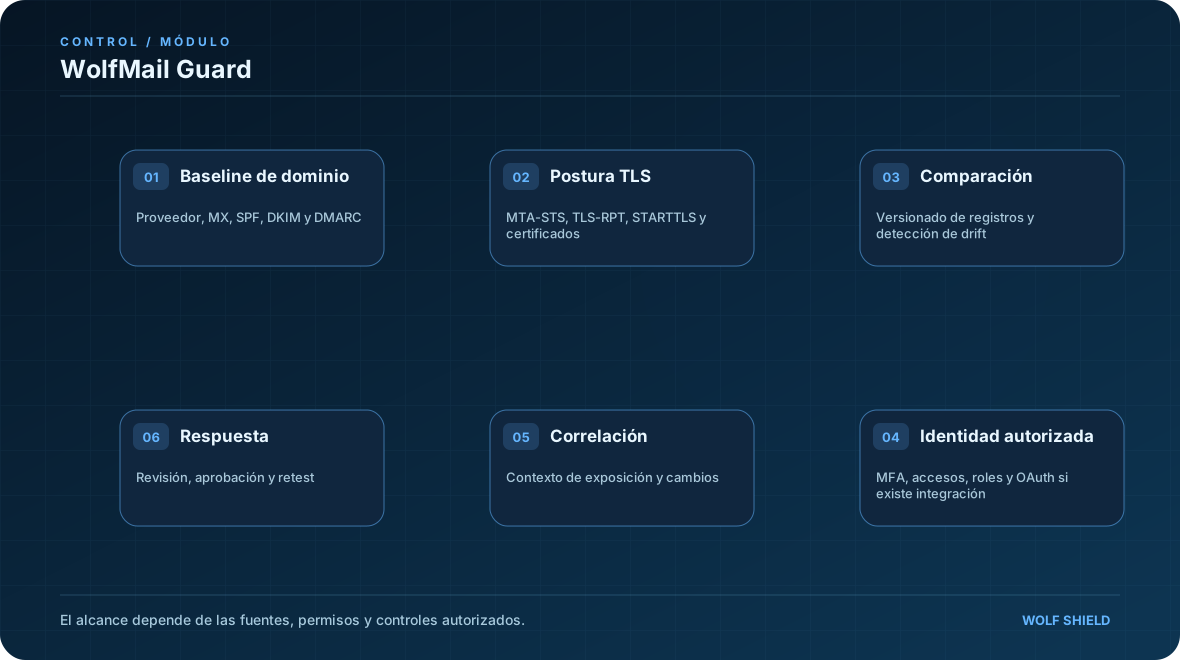
Variación en un registro DMARC publicado en _dmarc.example.com respecto de un baseline autorizado.
Durante una revisión de configuración se identifica una variación en los registros de autenticación de un dominio corporativo. Es necesario evaluar el impacto sobre protección contra suplantación y entrega de correo.
 INTELLIGENCE · CONTEXT · ASSURANCE
Selecciona un escenario y recorre sus decisiones. El contenido es ilustrativo: no ejecuta análisis ni acciones sobre sistemas reales.
Durante una revisión de configuración se identifica una variación en los registros de autenticación de un dominio corporativo. Es necesario evaluar el impacto sobre protección contra suplantación y entrega de correo.
Registrar la política publicada y la configuración previa esperada.
Los escenarios emplean nombres, dominios, registros y eventos exclusivamente demostrativos. No reflejan hallazgos, métricas, accesos, cobertura contratada ni telemetría real de clientes.
La protección de correo exige observar, verificar alineación y controlar los cambios.
Variación en un registro DMARC publicado en _dmarc.example.com respecto de un baseline autorizado.
Desviación caracterizada, responsable informado y resultado de revalidación documentado.
La existencia de DMARC no garantiza por sí sola ausencia de fraude; el análisis no implica acceso a buzones ni eventos internos sin integración y autorización.
La intervención de las soluciones depende del alcance acordado, las integraciones compatibles y los responsables de cada control.
Registrar la política publicada y la configuración previa esperada.
Resultado de consulta DNS con fecha y valor.
Revisar sintaxis DMARC y su relación con SPF y DKIM, sin atribuir causas no demostradas.
Configuraciones y criterios de alineación.
Revisar impacto en dominios remitentes, proveedores y objetivos de protección.
Inventario de servicios autorizados y titular responsable.
Coordinar una decisión de ajuste y su ventana de implementación con el dueño de correo.
Solicitud y aprobación con plan de verificación.
Consultar nuevamente los registros y conservar la diferencia comprobada.
Estado anterior y posterior con evidencia.
Profundiza en escenarios que comparten activos, riesgos, controles o flujos de validación.
Descubre cómo integrar el análisis técnico, la priorización y la verificación dentro de tus procesos de seguridad.
Solicitar una demostración ↗