
Qué observamos
Respuesta HTTP controlada cuya política CSP o configuración de cabeceras difiere de la línea base.
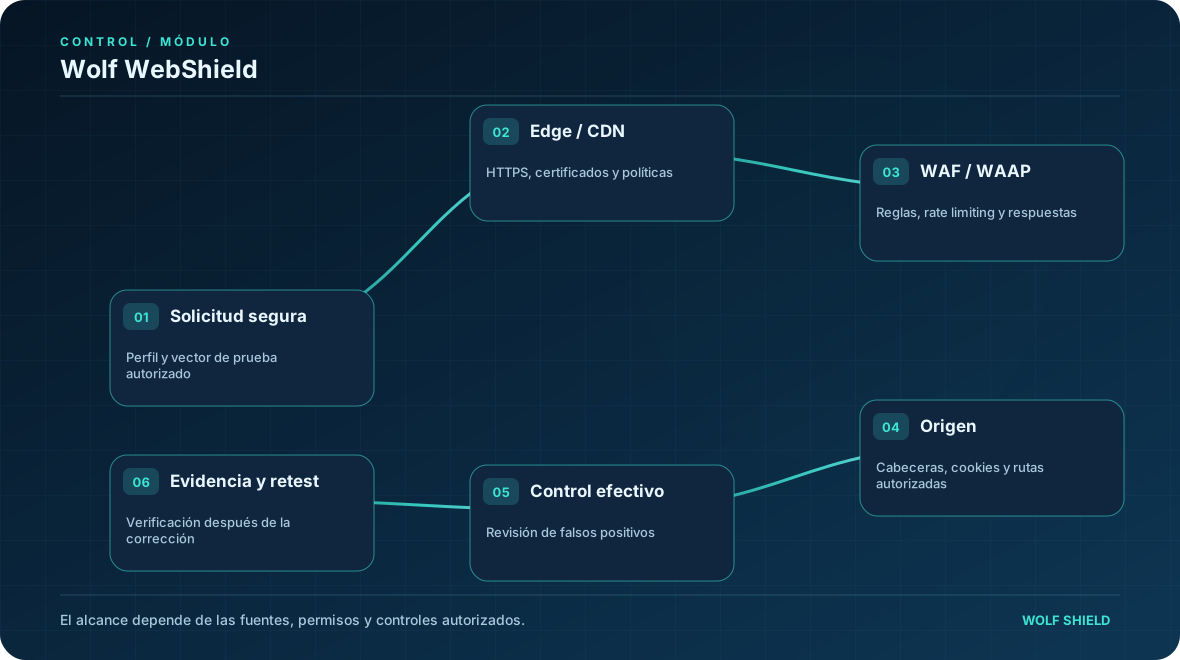
Una aplicación pública presenta una diferencia respecto de la configuración esperada de seguridad HTTP o de su perímetro WAF/CDN. La evaluación debe separar cambios, riesgos reales y controles compensatorios.
 INTELLIGENCE · CONTEXT · ASSURANCE
Selecciona un escenario y recorre sus decisiones. El contenido es ilustrativo: no ejecuta análisis ni acciones sobre sistemas reales.
Una aplicación pública presenta una diferencia respecto de la configuración esperada de seguridad HTTP o de su perímetro WAF/CDN. La evaluación debe separar cambios, riesgos reales y controles compensatorios.
Obtener la respuesta técnica del recurso autorizado y contrastarla con la política aprobada.
Los escenarios emplean nombres, dominios, registros y eventos exclusivamente demostrativos. No reflejan hallazgos, métricas, accesos, cobertura contratada ni telemetría real de clientes.
Las políticas de protección web se gestionan mejor cuando su cumplimiento es comprobable.
Respuesta HTTP controlada cuya política CSP o configuración de cabeceras difiere de la línea base.
Diferencia documentada, análisis contextual de riesgo y retest de la política corregida.
La ausencia de una cabecera no equivale automáticamente a una vulnerabilidad explotable. Las acciones WAF requieren procedimientos y permisos autorizados.
La intervención de las soluciones depende del alcance acordado, las integraciones compatibles y los responsables de cada control.
Obtener la respuesta técnica del recurso autorizado y contrastarla con la política aprobada.
Cabeceras observadas y baseline.
Identificar los controles existentes en WAF, origen y aplicación.
Mapa de aplicación y configuración relevante.
Definir el riesgo con base en exposición, impacto y controles compensatorios.
Justificación de severidad y responsable.
Preparar el ajuste en entorno y ventana autorizados con aprobación.
Orden de cambio, aprobación y rollback.
Ejecutar retest de la ruta y conservar respuesta antes/después.
Prueba documentada de la nueva política.
Profundiza en escenarios que comparten activos, riesgos, controles o flujos de validación.
Descubre cómo integrar el análisis técnico, la priorización y la verificación dentro de tus procesos de seguridad.
Solicitar una demostración ↗