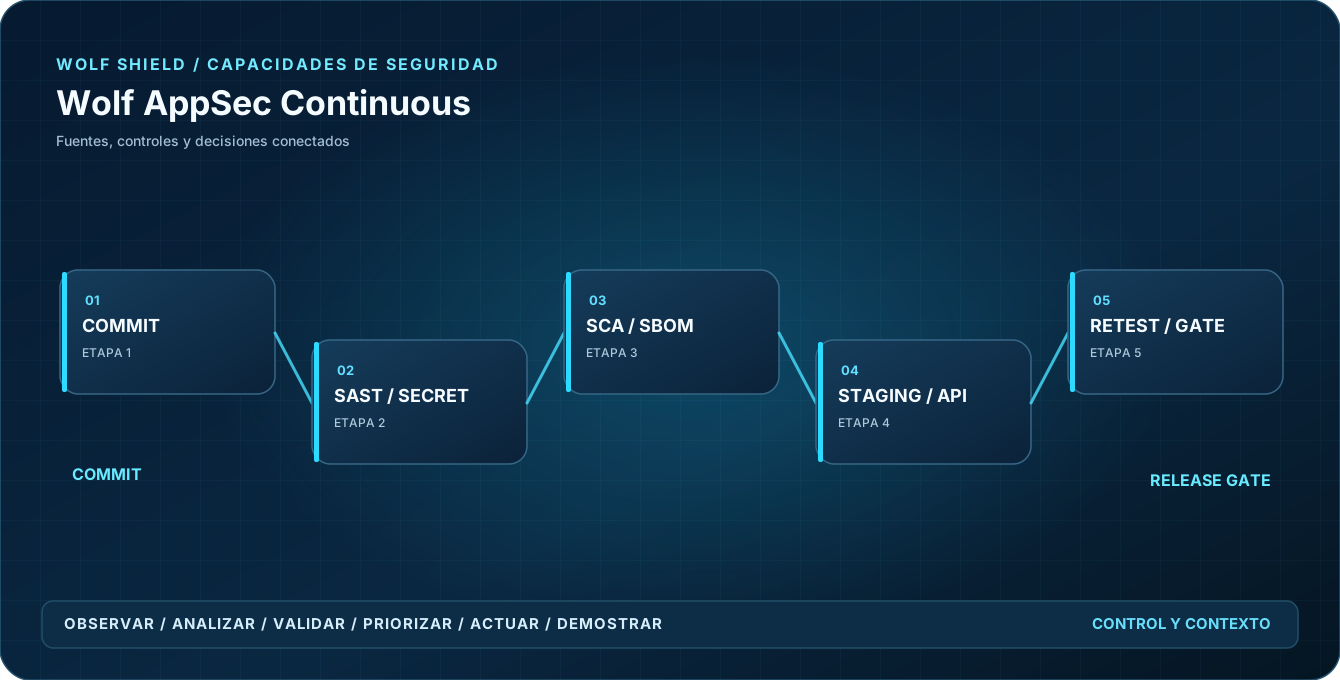
Wolf AppSec Continuous es el módulo de seguridad continua de aplicaciones de WOLF SHIELD. Permite integrar distintas técnicas de análisis de código, componentes de software, secretos, contenedores, infraestructura como código, aplicaciones web y APIs dentro de un proceso unificado de evaluación y gestión de hallazgos.
Está diseñado para ayudar a los equipos de desarrollo, seguridad y DevSecOps a identificar debilidades desde etapas tempranas y mantener la trazabilidad de los riesgos durante el ciclo de vida del software.
01
Regresiones en producción
Errores de autorización y lógica de negocio que requieren pruebas específicas.
02
Dependencias vulnerables
Componentes, imágenes y SBOM desactualizados durante el ciclo de entrega.
03
Controles fragmentados
Hallazgos de repositorios, CI/CD, APIs y aplicaciones que carecen de contexto común.
EXPLORAR LA SOLUCIÓN
Conoce cómo se conecta cada función.
Selecciona una etapa para comprender qué información interviene, cómo se interpreta y qué aporta al proceso.
FLUJO FUNCIONAL · APLICACIONESWOLF SHIELD
ETAPA SELECCIONADA 01 / 06
Commit
Punto de entrada CI/CD y repositorio
↗Las verificaciones y acciones dependen del alcance y de las autorizaciones acordadas.
01 — 06
Este recorrido explica las funciones y relaciones de la solución; su aplicación se determina por las fuentes, permisos y alcance definidos con cada organización.
PROTECCIÓN CONECTADA
Cómo se relacionan los controles y la información
CÓMO SE CONECTA LA PROTECCIÓNApplication Security & DevSecOps
ARQUITECTURA FUNCIONAL
Comprende las relaciones entre las fuentes, los controles y las decisiones que ayuda a coordinar esta solución.
DE LA DETECCIÓN A UNA DECISIÓN SUSTENTADA
FLUJO OPERATIVO
Del dato inicial a una acción verificable
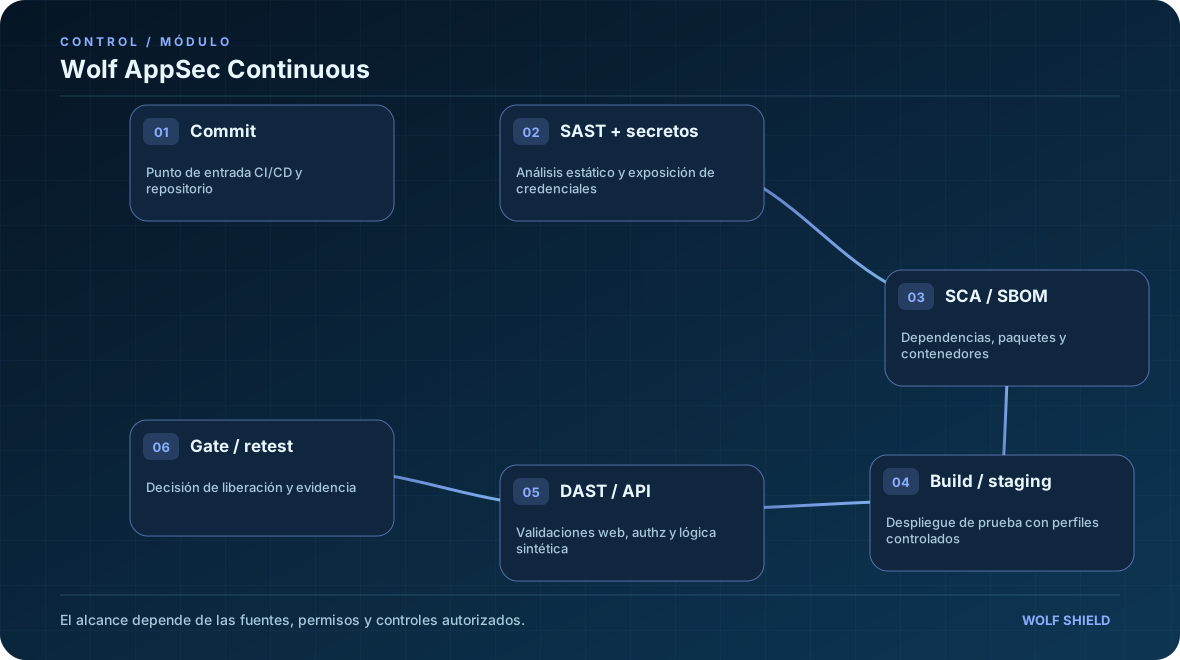
01
Commit
Punto de entrada CI/CD y repositorio
02
SAST + secretos
Análisis estático y exposición de credenciales
03
SCA / SBOM
Dependencias, paquetes y contenedores
04
Build / staging
Despliegue de prueba con perfiles controlados
05
DAST / API
Validaciones web, authz y lógica sintética
06
Gate / retest
Decisión de liberación y evidencia
FUNCIONES DE SEGURIDAD
Objetivos, beneficios y capacidades técnicas
Objetivos del módulo
Identificar vulnerabilidades y configuraciones inseguras en componentes de software.
Incorporar controles de seguridad a procesos de desarrollo y entrega.
Facilitar el análisis de dependencias y componentes vulnerables.
Evaluar APIs y aplicaciones mediante técnicas autorizadas.
Coordinar hallazgos, revisiones, remediaciones y retests.
Beneficios para la organización
Seguridad desde el desarrollo: facilita detectar problemas antes de su despliegue.
Visibilidad de dependencias: permite identificar exposición asociada con componentes de terceros.
Mejor priorización: correlaciona hallazgos de aplicaciones con riesgo e inteligencia de amenazas.
Colaboración DevSecOps: conecta seguridad con repositorios, proyectos y pipelines.
Validación de correcciones: contribuye a comprobar técnicamente las remediaciones.
ESPECIFICACIÓN FUNCIONAL
Características principales
Funciones orientadas a proteger activos, investigar riesgos y respaldar decisiones de seguridad.
SAST: análisis estático de seguridad.
SCA: análisis de dependencias de software.
Detección controlada de exposición de secretos.
Inventario y análisis de SBOM.
Evaluación de imágenes de contenedores.
Análisis de infraestructura como código.
DAST y análisis web seguro en ambientes autorizados.
Evaluaciones de autenticación y autorización de APIs.
Revisión de hallazgos y falsos positivos.
Integración con CI/CD y repositorios compatibles.
Seguimiento de remediaciones y retests.
Correlación con CVE, KEV, EPSS y riesgo empresarial.
CASO DE USO INTERACTIVO
Cómo se aplica en una situación de seguridad
EJEMPLO DE APLICACIÓN
Una API presenta posible fallo de autorización entre roles
Conoce cómo se relacionan los hallazgos, las evidencias y las decisiones dentro de una investigación.
PASO 01 / EJEMPLO DE APLICACIÓN
Preparación
Se disponen cuentas sintéticas, roles diferenciados y objetos de prueba sin datos reales.
PASO 02 / EJEMPLO DE APLICACIÓN
Prueba controlada
La solicitud autorizada compara la respuesta observada frente al resultado esperado.
PASO 03 / EJEMPLO DE APLICACIÓN
Análisis
Un resultado no esperado produce un candidato a hallazgo que se valida y documenta.
PASO 04 / EJEMPLO DE APLICACIÓN
Retest
El equipo corrige y ejecuta el mismo caso con criterio de no reproducción.
COBERTURA Y GOBIERNO
Qué cubre, qué necesita y dónde están los límites
Comprende aplicaciones, repositorios, dependencias, SBOM, imágenes de contenedores, archivos IaC, APIs y pruebas dinámicas dentro de los permisos y objetivos autorizados.
Los análisis activos, autenticados o de lógica de negocio requieren perfiles de prueba controlados. Los hallazgos candidatos no se presentan automáticamente como vulnerabilidades confirmadas.
Fuentes y entradas autorizadas
Repositorios y pipelines autorizados
Dependencias/SBOM y contenedores
Ambientes staging y cuentas de prueba
Especificaciones de APIs y casos de validación
Resultados y artefactos esperados
Hallazgos normalizados por técnica
Resultados de gates y pruebas
Backlog de corrección y retests
Evidencia de reproducción o no reproducción
LÍMITES Y CONDICIONES DE USO
Las pruebas DAST autenticadas, autorizaciones de APIs y lógica de negocio requieren cuentas de prueba, datos dummy y scope.
Una dependencia identificada por firma no basta para afirmar explotación o impacto real.
El análisis de artefactos no sustituye la detección de actividad host/runtime de SIEM/XDR.
CAPACIDADES COMPLEMENTARIAS
Conexiones dentro de WOLF SHIELD
Los resultados pueden relacionarse con componentes del núcleo común mediante integraciones y permisos definidos. No significa que cada conector esté habilitado en todas las instalaciones.
El diseño contempla harness y cuentas sintéticas autorizadas; sin ellas no puede confirmarse BOLA/BFLA.
¿Detiene despliegues automáticamente?+
Los gates dependen de la integración CI/CD y de una política aprobada por la organización.
¿Se prueban pagos reales o fraude productivo?+
No. La lógica de negocio sensible se valida con transacciones sintéticas y objetos de prueba en ambientes controlados.
Transparencia funcional. Descubre cómo esta solución contribuye a fortalecer la seguridad de tu organización. Las funciones, integraciones y cobertura disponibles se determinan conforme al alcance y las autorizaciones de cada organización.
CAPACIDAD DE DEFENSA CONTINUA
Más contexto para decidir. Más evidencia para verificar.
Descubre las soluciones de ciberdefensa que mejor responden a los riesgos y objetivos de tu organización.

 SEGURIDAD DEL CICLO DE DESARROLLO ·